Perché il tuo sito non visualizza gli aggiornamenti
Hai aggiornato il sito e il visitatore vede ancora la versione di prima. La copia vecchia può restare in memoria. Un'istruzione vieta di salvarla. L'altra permette la copia e chiede conferma al server prima di mostrarla.
In questa guida (8)
- 1La copia può restare, ma solo con la conferma del server
- 2La copia non va salvata
- 3L'account di un negozio ipotetico
- 4Una terza istruzione tiene la copia solo per quel visitatore
- 5Il cookie non spegne la memoria della pagina
- 6Quando l'ordine di non salvare viene ignorato
- 7Come capire quale istruzione sta uscendo
- 8Che cosa queste due istruzioni lasciano stare
Hai cambiato un prezzo, un testo o lo stato di un ordine, e il sito mostra ancora la versione di prima. La copia vecchia è rimasta in una memoria intermedia: il browser, o un server che sta in mezzo, l'ha tenuta per non richiedere la pagina ogni volta. In inglese quella memoria si chiama cache, e salvare la copia si dice store. Due istruzioni, scritte nel campo Cache-Control della risposta, decidono il seguito. no-store dice di non salvare quella risposta e di non riusarla. no-cache, senza altri argomenti, permette di salvarla e vieta di mostrarla finché il server non ha confermato che è ancora quella giusta. Il 2 novembre 2026 ho letto l'RFC 9111, HTTP Caching, giugno 2022, che rende obsoleto l'RFC 7234. Non ho misurato un sito.
La pagina è per chi pubblica un sito con pagine di account, ordini o carrello e vede dati vecchi, oppure non vuole che quei dati restino su un server condiviso. La guida generale su quando questa memoria accelera il sito sta nell'articolo quando la cache HTTP accelera e quando nasconde i bug. Qui resta la scelta tra le due istruzioni.
La copia può restare, ma solo con la conferma del server
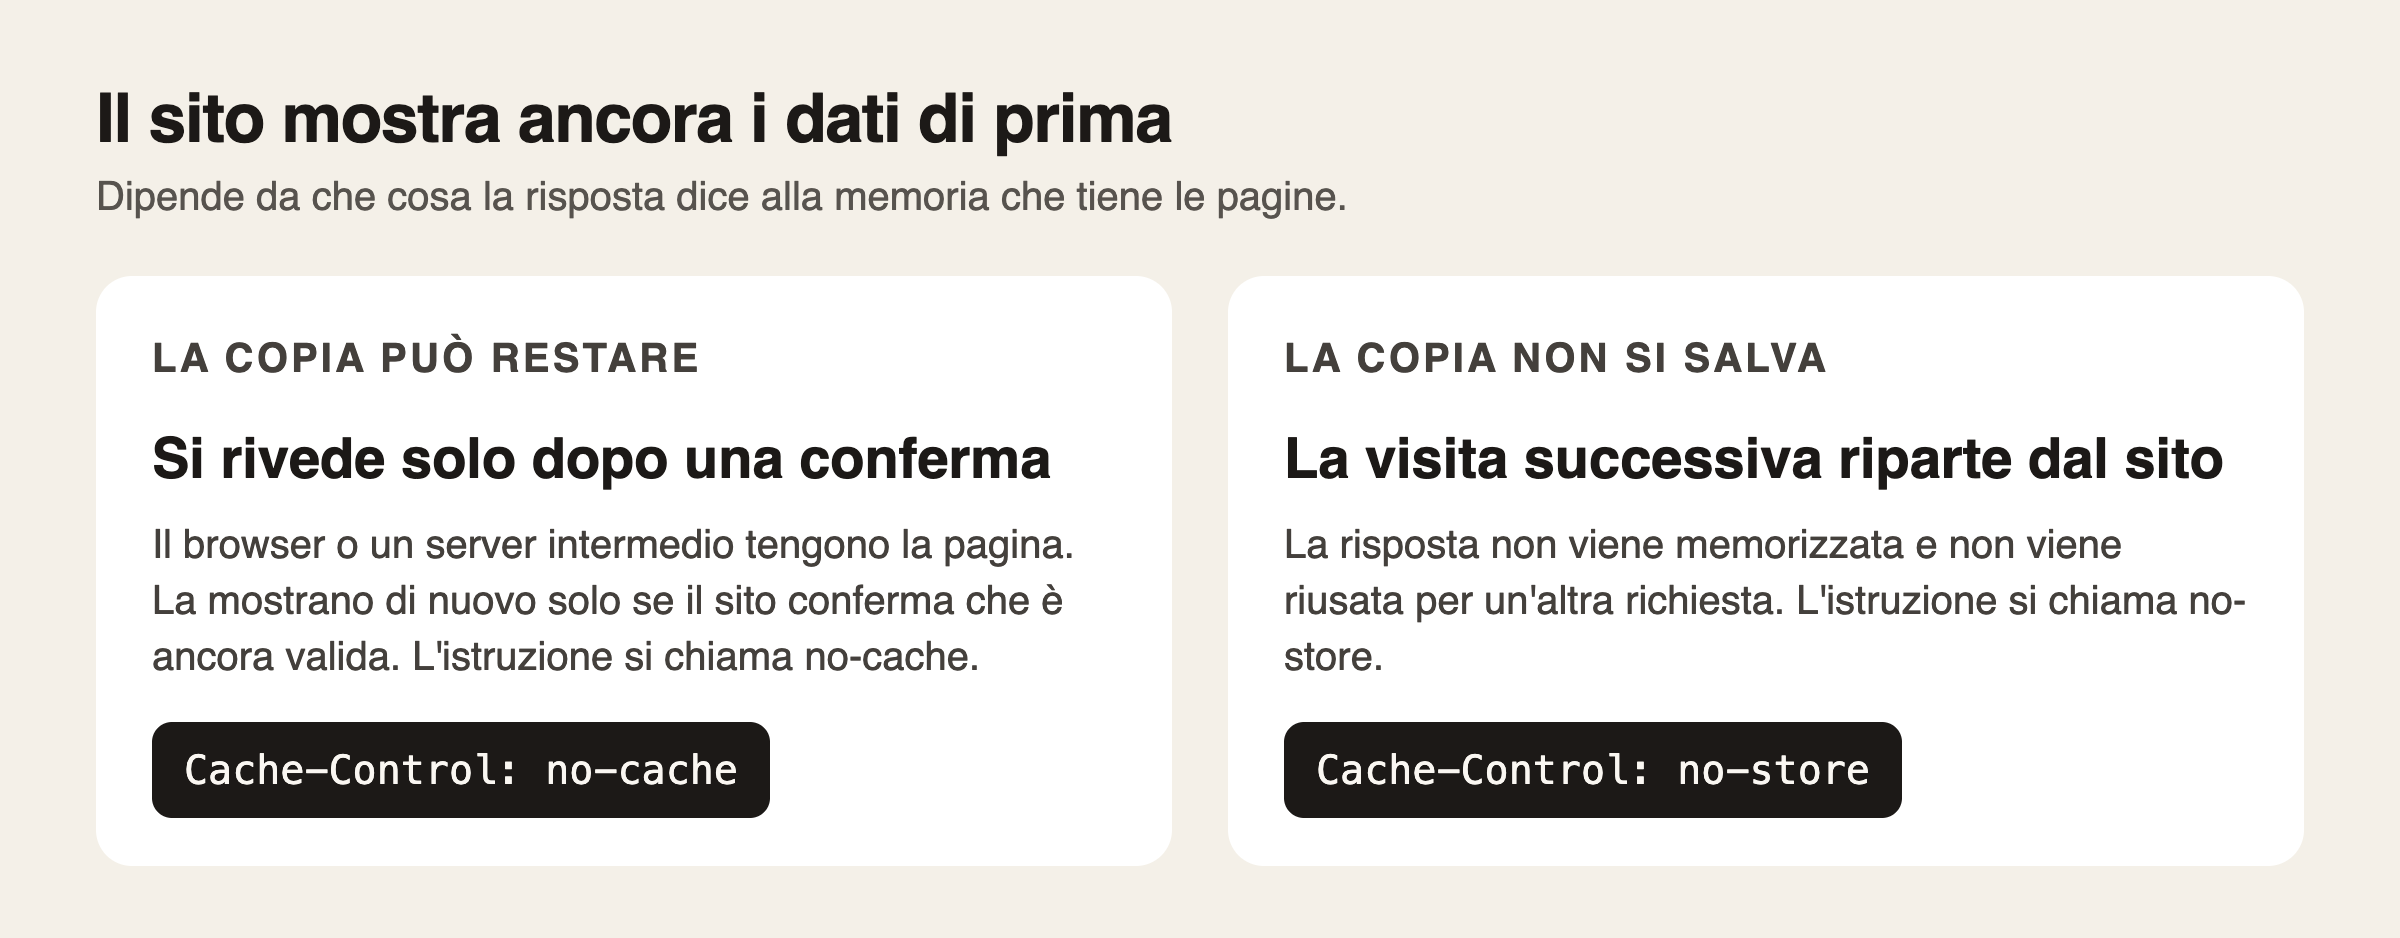
Sulla risposta, la forma senza argomenti di no-cache è nella sezione 5.2.2.4. La risposta non deve essere usata per soddisfare un'altra richiesta senza inoltrarla per la validazione e senza ricevere una risposta riuscita. Il server può così impedire l'uso anche alle cache configurate per consegnare risposte stantie. La copia può esistere. Non può essere servita alla cieca.
La forma con argomenti elenca nomi di campi. La cache può riusare la risposta se quei campi sono esclusi dalla risposta successiva, oppure se la risposta è stata rivalidata con successo. I nomi non sono limitati ai campi di questo RFC e non distinguono maiuscole e minuscole. Il mittente dovrebbe usare la quoted-string, non il token. La nota dell'RFC è netta: spesso le cache trattano la forma con argomenti come se fosse quella senza argomenti. La gestione speciale è poco implementata. Contare su no-cache="Set-Cookie" significa contare su una frase che l'RFC stesso dice poco applicata.
La copia non va salvata
Sulla risposta, sezione 5.2.2.5, no-store indica che una cache non deve memorizzare alcuna parte della richiesta immediata né della risposta, e non deve usare la risposta per soddisfare un'altra richiesta. Non c'è la via della rivalidazione: il divieto è non avere la copia. Vale per le cache private e per quelle condivise.
Memorizzare, in questo punto, ha un senso preciso. La cache non deve salvare l'informazione di proposito in uno storage non volatile, e deve fare del suo meglio per toglierla dallo storage volatile appena l'ha inoltrata. La stessa frase sta sulla direttiva di richiesta, sezione 5.2.1.5.
Il capoverso successivo toglie un equivoco. La direttiva, da sola, non basta a garantire la privacy e l'RFC la descrive come un meccanismo né affidabile né sufficiente. Una cache malevola o compromessa può ignorarla. La rete può essere intercettata. Mettere no-store su una pagina di login non sostituisce il TLS e non prova che il disco di un proxy sia pulito.
L'account di un negozio ipotetico
L'esempio è un caso di scuola. Si chiama negozio.example, la pagina è l'account con l'ultimo ordine, e non l'ho misurato.
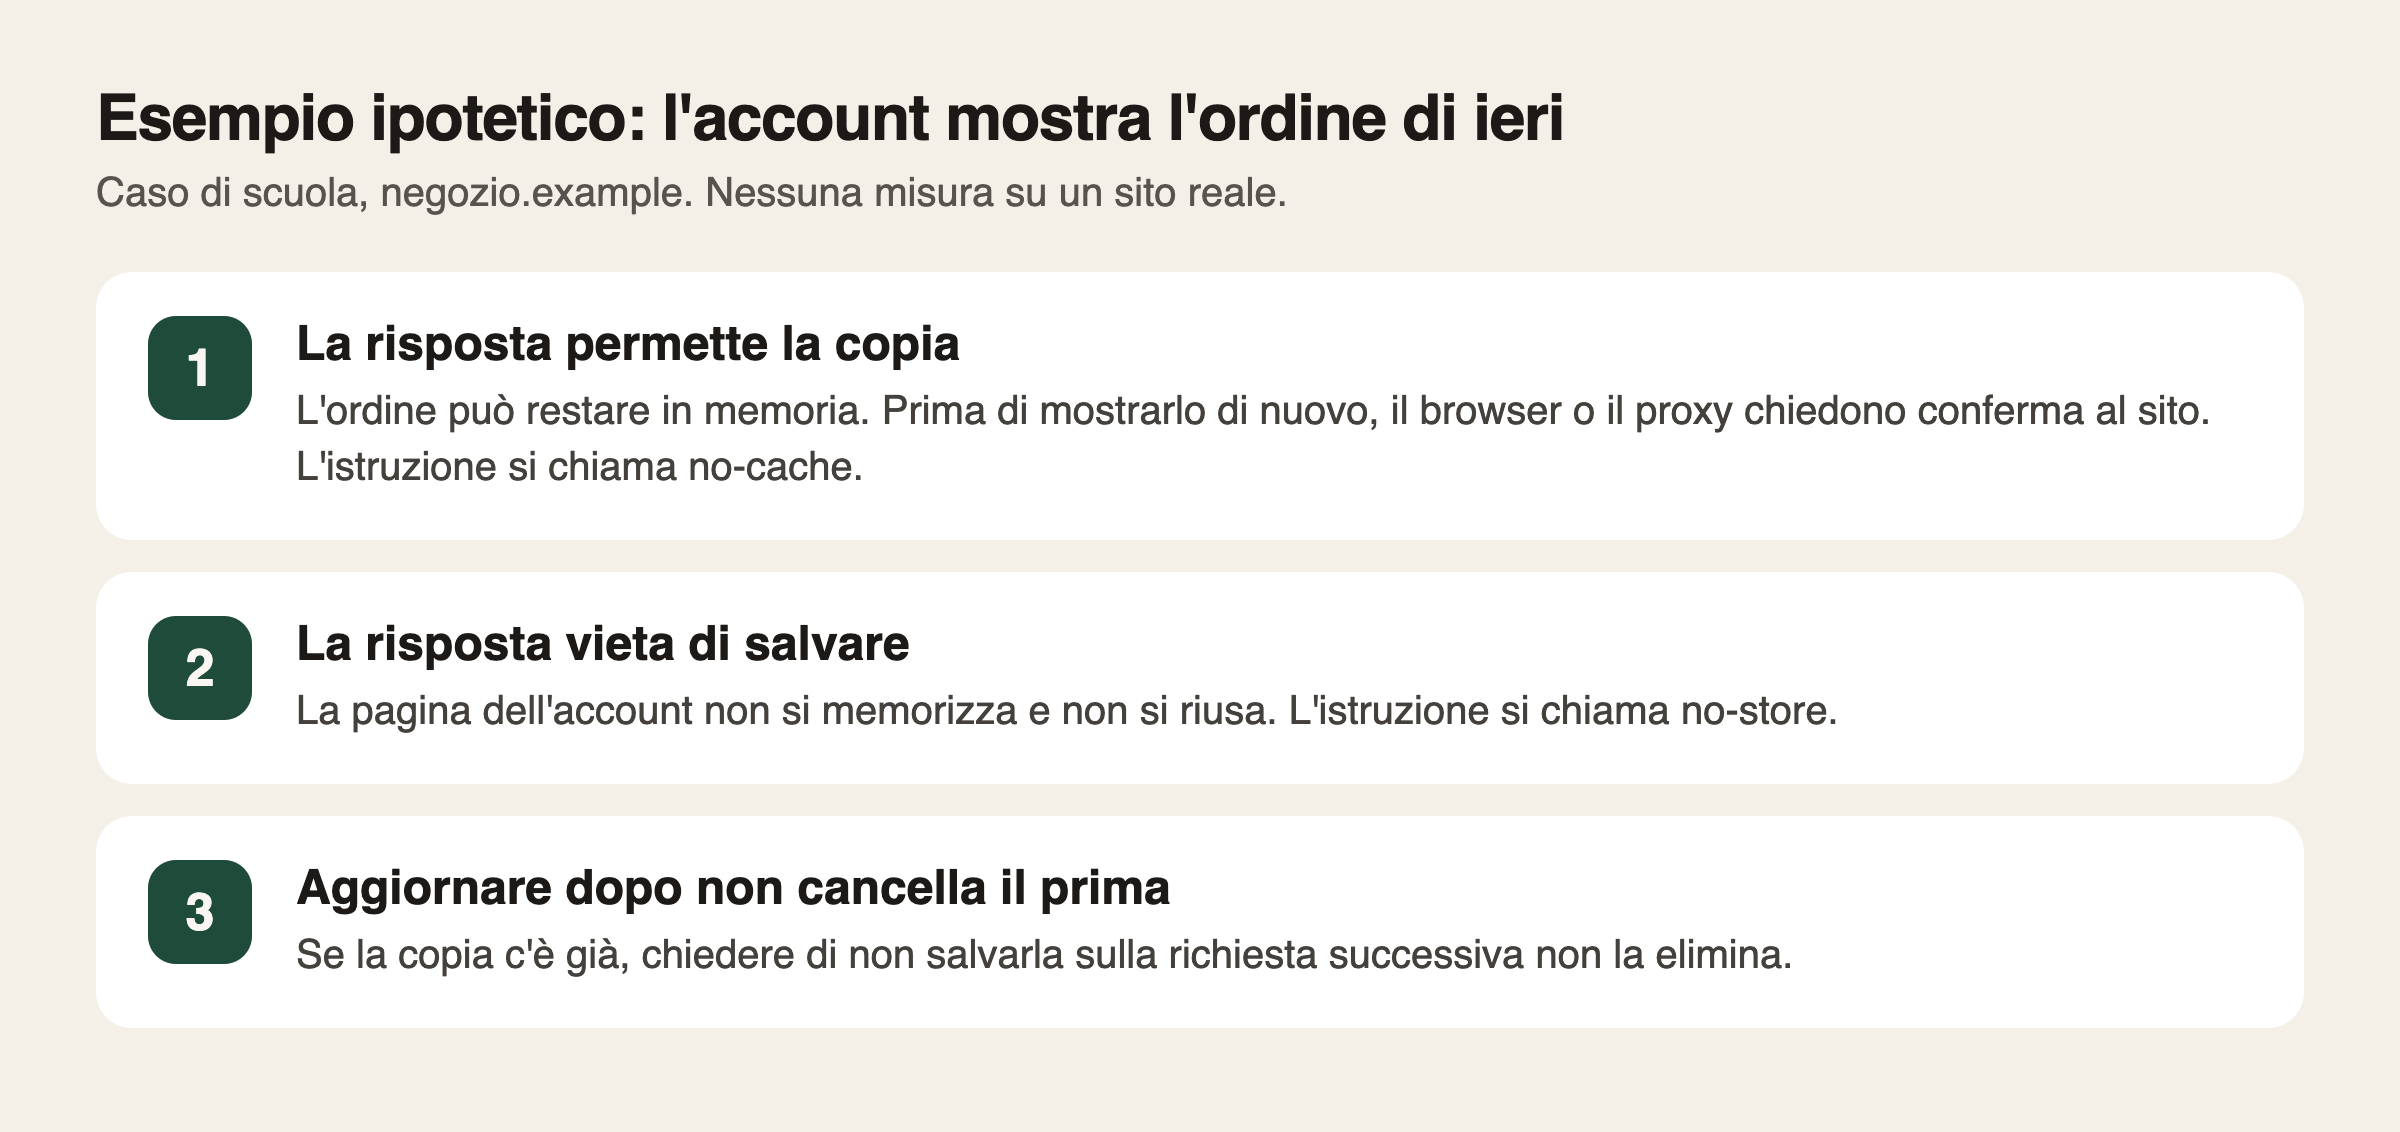
Se la risposta dell'account porta no-cache senza argomenti, la copia può stare in cache. Una cache conforme, prima di mostrarla di nuovo, la inoltra per la validazione e aspetta una risposta riuscita. Se l'origine conferma che l'ordine è ancora quello, la copia si può riusare. Se l'ordine è cambiato, la validazione porta la risposta nuova. Il cliente che vede l'ordine di ieri senza che nessuno abbia chiesto conferma all'origine sta vedendo un riuso che questa direttiva vieta.
Se la stessa risposta porta no-store, la cache non deve memorizzarla e non deve usarla per un'altra richiesta. L'account successivo non ha una copia precedente da proporre. È la direttiva da mettere quando la pagina contiene dati di quel cliente e non vuoi che resti una copia da rivalidare.
Una richiesta successiva con no-store non cancella il passato. La sezione 5.2.1.5 dice che, se la richiesta è soddisfatta da una cache, la direttiva no-store della richiesta non si applica alla risposta già memorizzata. Il cliente che preme aggiorna, con un header di richiesta no-store, non pulisce una copia che una risposta precedente aveva permesso di salvare. A decidere è l'header della risposta che ha generato quella copia.
Sulla richiesta, no-cache è solo una preferenza del client, sezione 5.2.1.4: preferisce che una risposta memorizzata non soddisfi la richiesta senza una validazione riuscita sull'origine. Non chiede di cancellare una copia già salvata.
Una terza istruzione tiene la copia solo per quel visitatore
private senza argomenti, sezione 5.2.2.7, dice che una cache condivisa non deve memorizzare la risposta, perché è pensata per un singolo utente. Una cache privata può memorizzarla, nei limiti della sezione 3, anche se altrimenti non sarebbe memorizzabile in modo euristico. Il browser della persona può tenere la copia. Un proxy condiviso no.
La forma con l'elenco di campi limita solo quei campi a un singolo utente: la cache condivisa non deve memorizzare i campi elencati e può memorizzare il resto, senza quei campi. Anche qui la nota dice che la forma qualificata è spesso trattata come quella senza argomenti, e che la parola private controlla solo dove la risposta può essere salvata. Non garantisce la riservatezza del contenuto.
Per l'account del negozio, private ferma la copia sul proxy e lascia aperta la copia nel browser. Se il problema è proprio il browser che ripresenta l'ordine di ieri, private lascia quella copia nel browser. A vietarla è no-store sulla risposta. Se il problema è un proxy che mescola le pagine di due clienti, private è la frase della cache condivisa, e no-store è più stretta perché vale anche per la cache privata.
Il cookie non spegne la memoria della pagina
La sezione 7.3 ricorda un errore di deploy. Un difetto di implementazione, spesso nato da un'idea sbagliata di come lavora la cache, può far memorizzare informazioni sensibili, per esempio credenziali, e mostrarle a chi non dovrebbe vederle. Il campo Set-Cookie non inibisce la cache: una risposta memorizzabile che porta Set-Cookie può essere usata, e spesso lo è, per soddisfare richieste successive. I server che vogliono controllare la cache di quelle risposte sono incoraggiati a mandare i campi Cache-Control adatti. Un cookie di sessione sull'account, da solo, non sceglie tra no-store e no-cache.
Quando l'ordine di non salvare viene ignorato
must-understand, sezione 5.2.2.3, limita la cache della risposta a una cache che capisce e rispetta i requisiti di quello status code. Una risposta che contiene must-understand dovrebbe contenere anche no-store. Quando una cache che implementa must-understand riceve la risposta, dovrebbe ignorare no-store se capisce e implementa i requisiti di cache di quello status. È il caso in cui no-store sulla risposta non ha l'ultima parola. Non l'ho visto scattare su un server: è il testo della sezione.
must-revalidate è un'altra direttiva, sezione 5.2.2.2. Riguarda la risposta già stantia: non si riusa finché l'origine non l'ha validata, e una cache scollegata deve generare un errore invece di servire la copia stantia. Non sostituisce no-store e non entra nel dettaglio di questa pagina. La freschezza, max-age e l'euristica stanno nella guida generale.
Come capire quale istruzione sta uscendo
Apri la risposta della pagina che si comporta male e leggi Cache-Control. Il controllo è sul header della risposta, non su quello della richiesta successiva.
Se leggi no-cache senza argomenti, la copia può esserci e una cache conforme deve chiedere conferma prima di riusarla. Se il cliente vede i dati vecchi senza una richiesta all'origine, il riuso sta fuori da quella regola, oppure sta in un altro deposito. La copia che il browser tiene per il pulsante Indietro è un'altra pagina: la copia per il pulsante Indietro.
Se leggi no-store, la risposta non doveva essere memorizzata. Se una copia precedente esiste ancora, può essere nata da una risposta più vecchia, mandata prima di questo header. La direttiva nuova non cancella quella copia, come dice la nota sulla richiesta.
Se leggi private, la cache condivisa non deve memorizzare e la cache privata può. Il browser del cliente resta un posto in cui la pagina può stare.
Se non leggi nessuna delle tre, la risposta segue le regole generali di memorizzazione. Set-Cookie, da solo, non le cambia.
Che cosa queste due istruzioni lasciano stare
Non cifrano la pagina e non provano che un proxy abbia obbedito. L'RFC lo scrive per no-store, e la nota su private dice la stessa cosa sul contenuto: il nome della direttiva non garantisce la riservatezza.
Non descrivono la freschezza di una risposta pubblica, né quanto a lungo una copia lecita può restare fresca. Quello sta nella guida sulla cache HTTP.
Non sono lo status 429 e non sono l'header Retry-After. Una risposta di limite di traffico è un altro articolo.
Fonte: RFC 9111, HTTP Caching, giugno 2022, sezioni 5.2.1.4, 5.2.1.5, 5.2.2.3, 5.2.2.4, 5.2.2.5, 5.2.2.7 e 7.3, lette il 2 novembre 2026.
Foto di copertina: Esquilo, PDC server room, Wikimedia Commons, CC BY-SA 3.0. È una sala macchine. I due schemi nel testo sono disegni di questa pagina.