Perché le email del tuo sito finiscono in spam
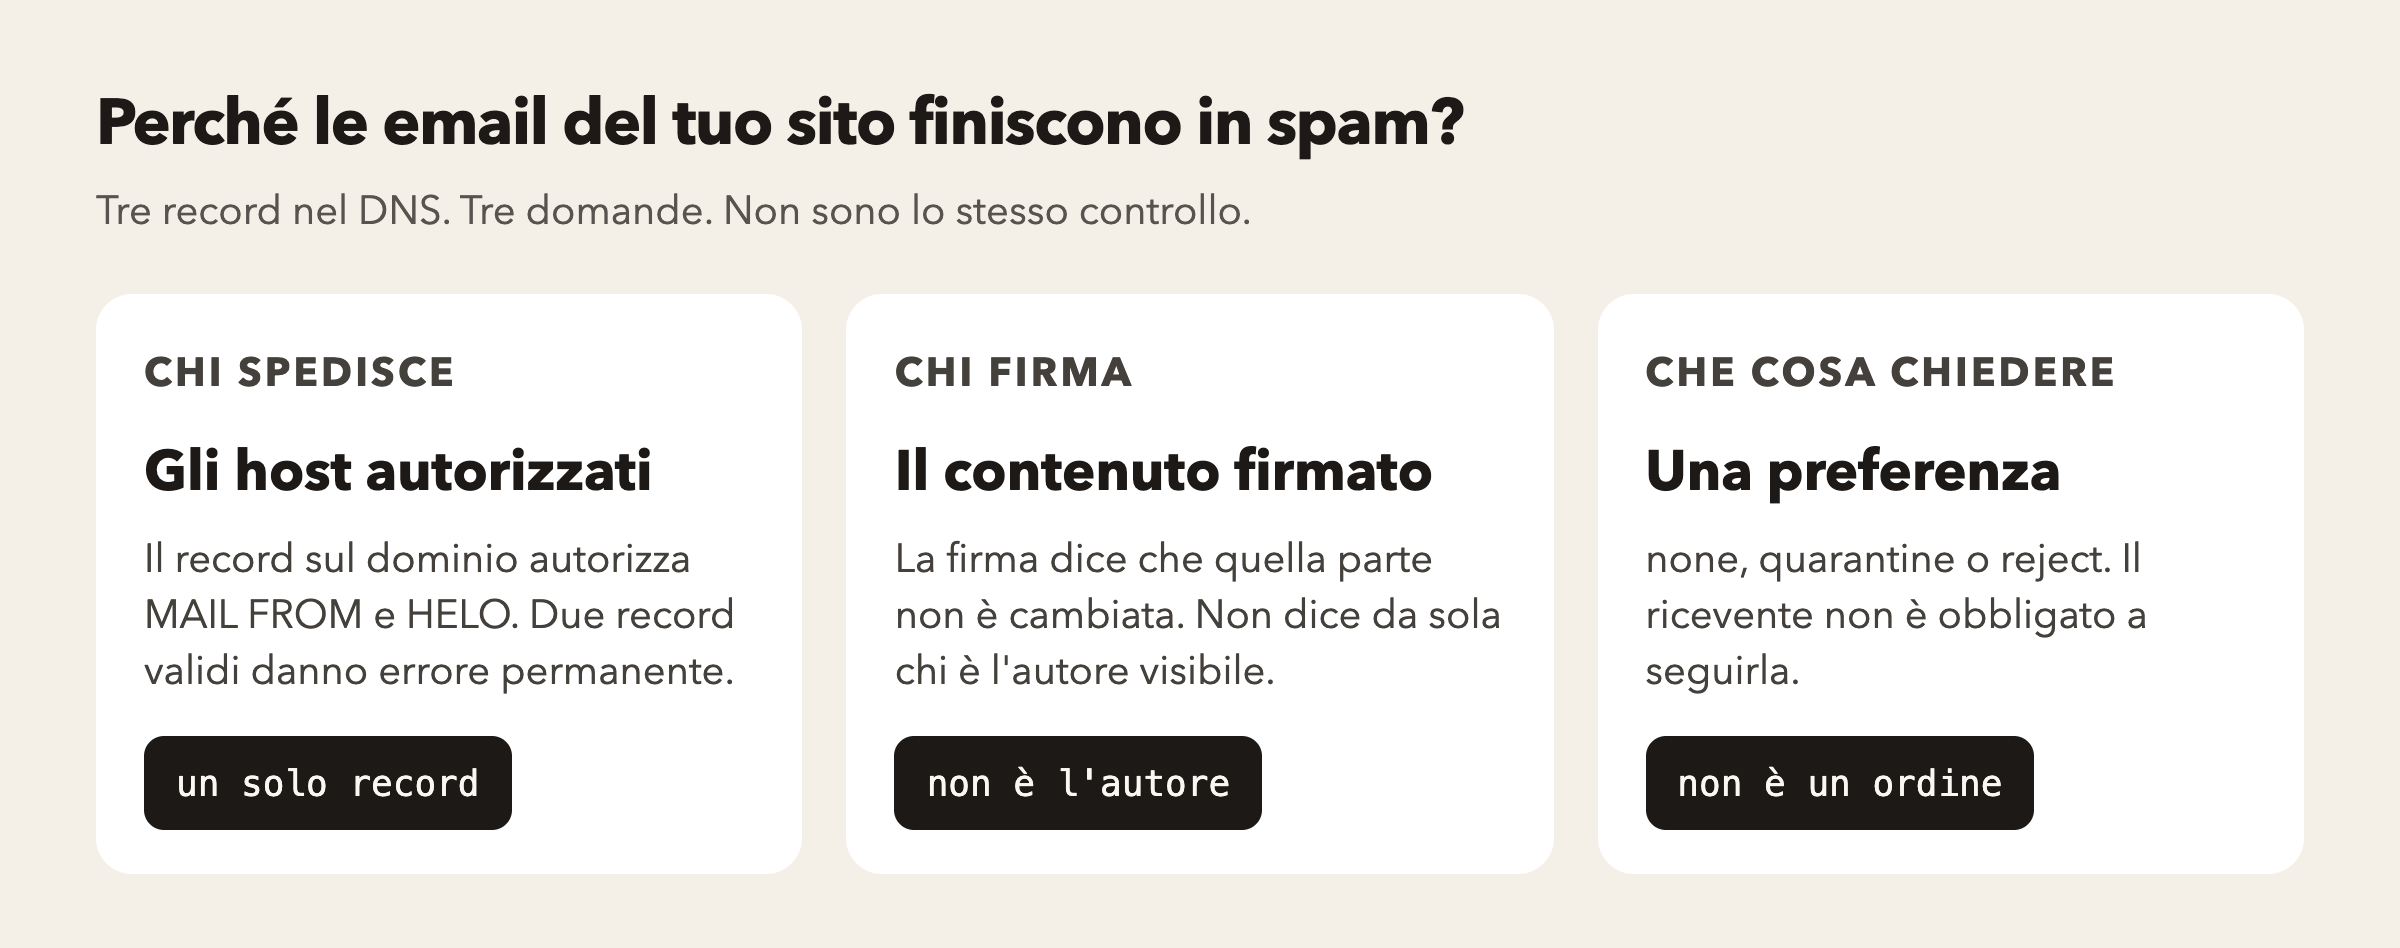
Le email del tuo sito possono finire in spam. Tre record nel DNS dicono chi spedisce, chi firma e che cosa chiedere al ricevente.
In questa guida (5)
Le email del tuo sito possono finire in spam anche se il form le ha accettate. Il destinatario vuole sapere se quel messaggio è uscito da un host che il dominio autorizza, se una parte del messaggio è ancora quella firmata, e se il nome che il lettore vede nel From è lo stesso dominio. Sono tre domande diverse. I nomi dei tre record, SPF, DKIM e DMARC, stanno nel testo, dopo il problema. Il 2 novembre 2026 ho letto RFC 7208, aprile 2014, RFC 6376, settembre 2011, e RFC 9989, maggio 2026. Ho letto anche le linee di Gmail per chi scrive a un account personale, in vigore dal 1 febbraio 2024. Quelle linee non sono un RFC. Non le ho unite. Non ho misurato una casella.
Un form che non arriva non è, da solo, un problema di testo. Può essere un record mancante, o due record di troppo. Non ho riletto oggi le pagine sul DNS, sul certificato, sui registri e sul monitoraggio. Restano articoli diversi.
Chi è autorizzato a spedire
RFC 7208 è uno Standards Track dell'aprile 2014 e sostituisce RFC 4408. Non ho aperto gli errata. Il documento dice che i protocolli esistenti non limitano che cosa un host può mettere nel MAIL FROM o nel dominio del comando HELO. SPF versione 1 permette al dominio di dichiarare quali host possono usare il suo nome in quelle due identità, e al ricevente di controllare quella dichiarazione.
Il record si pubblica solo come TXT, tipo 16, in US-ASCII. Il tipo di record chiamato SPF, usato nella fase sperimentale, non è più supportato. Il record sta sul nome del dominio, non in un sottodominio. Un esempio del documento inizia con v=spf1. Non ho copiato la riga intera. Se il record non finisce con -all, o non rimanda a un record che lo fa, il documento dice che non si può fare una determinazione negativa definitiva. Un risultato fail è l'affermazione esplicita che il client non è autorizzato. Un softfail è un'affermazione debole: l'host probabilmente non è autorizzato, e non è stata pubblicata una policy più forte.
Il controllo usa l'indirizzo IP del client e il MAIL FROM, durante la transazione, al momento del comando MAIL. Il documento dice che un controllo più tardi, o su altre identità, può sbagliare. La sezione 11.2 dice che l'autorizzazione di MAIL FROM e HELO non dice nulla sulle altre identità del messaggio, compreso il From dell'intestazione. Non descrivo come si costruisce un messaggio con identità diverse.
I risultati che ho letto sono none, neutral, pass, fail, softfail, temperror e permerror. Il protocollo, nella sezione 2.6, non impone che cosa fare di ciascun risultato. Il trattamento sta nella sezione 8. Un permerror vuol dire che i record pubblicati non si interpretano, e serve un intervento sul DNS. Nella selezione, sezione 4.5, si tengono solo i record che iniziano esattamente con v=spf1. Se non ne resta nessuno, il risultato è none. Se ne resta più di uno, il risultato è permerror. Non è una somma di autorizzazioni. È un errore. Un errore di sintassi, sempre in quella sezione, restituisce subito permerror.
Alcuni meccanismi provocano altre query DNS: include, a, mx, ptr, exists, e il modificatore redirect. L'implementazione deve limitarne il totale a 10. Se il limite si supera, il risultato è permerror. all, ip4 e ip6 non contano in quel limite. Non ho letto l'appendice sui mediatori oltre la sezione 10.3. Quella sezione dice che la valutazione usa l'IP dell'ultimo server. Se un mediatore, per esempio una lista, tiene lo stesso MAIL FROM e l'IP è il suo, la valutazione fallisce, salvo mitigazioni descritte in un'appendice che non ho aperto. Non descrivo quelle mitigazioni.
Chi firma il messaggio
RFC 6376 è uno Standards Track del settembre 2011 e sostituisce RFC 4871 e RFC 5672. Non ho aperto gli errata. Il documento separa chi firma da chi figura come autore. La firma associa il dominio del firmatario a un'impronta di una parte o di tutto il messaggio. Verificare la firma afferma che il contenuto incluso nell'impronta non è cambiato da quando è stato firmato, e nient'altro sull'integrità da un capo all'altro. La sezione 1.5 lo dice in questi termini. I passaggi che non cambiano il contenuto in modo sostanziale conservano la firma. Non ho misurato un inoltro.
La chiave pubblica si chiede al DNS del firmatario, non a una autorità di certificati. Tutte le chiavi stanno in un sottodominio di nome _domainkey. Con d uguale a example.com e selettore foo.bar, la query è foo.bar._domainkey.example.com. Il tipo in questa specifica è TXT. Se per lo stesso selettore ci sono più TXT, il risultato è indefinito. Il selettore serve a tenere più chiavi insieme, e a sostituirle. I punti nel selettore sono confini di etichetta DNS. Non ho copiato la grammatica.
Per le chiavi di lunga durata, chi firma deve usare RSA di almeno 1024 bit. Chi verifica deve poter validare chiavi da 512 a 2048 bit, e può accettarne di più grandi. È il testo del settembre 2011. Le linee di Gmail, lette lo stesso giorno, dicono un'altra cosa per gli account personali: serve una chiave di 1024 bit o più lunga, e consigliano 2048 se il fornitore del dominio lo permette. Non ho unito le due frasi. Non ho aperto la pagina di Gmail sulla lunghezza della chiave.
Che cosa il dominio chiede al ricevente
RFC 9989 è uno Standards Track del maggio 2026. Sostituisce RFC 7489 e RFC 9091. Non ho aperto RFC 9091, né gli errata. Il record è un TXT sul nome ottenuto mettendo l'etichetta _dmarc davanti al dominio. Per example.com la query è _dmarc.example.com. Il titolare può non partecipare, semplicemente non pubblicando il record.
Un pass richiede due cose: un pass di SPF oppure di DKIM, e l'allineamento di quel dominio con il dominio autore, che è il From di RFC 5322. Non ho aperto RFC 5322. Se il messaggio non è valido secondo quel documento, in particolare se il From manca, è malformato o è ripetuto, l'allineamento non si può fare. Il trattamento di quei casi è fuori dalla specifica. La sezione 11.5 non l'ho letta.
L'allineamento rilassato vale se i due domini hanno lo stesso dominio organizzativo. Lo stretto vale solo se sono identici. Il confronto non distingue le maiuscole. Nel record, adkim e aspf scelgono la modalità per DKIM e per SPF. Se i tag mancano, il default è r, cioè rilassato. Il documento dice che, in pratica, quasi tutti i titolari hanno trovato sufficiente il rilassato. È una frase sua. Non l'ho misurata. s è lo stretto. L'esempio della tabella: foo.example.com e news.example.com sono rilassati, perché il dominio organizzativo è example.com. Due nomi identici sono stretti. foo.example.net e news.example.com non si allineano.
DMARC, per SPF, usa solo il MAIL FROM. Non usa l'identità HELO, anche se SPF da solo la controlla. Per DKIM, l'identificatore è il dominio del tag d, se la firma è valida. Una mail può portare più firme: basta che una, allineata, sia valida. Il documento dice che non c'è un meccanismo generalmente accettato per elencare i domini terzi autorizzati a firmare, o a stare nel MAIL FROM, per conto dell'autore. Per questo chiede l'allineamento: una firma valida, o un pass SPF, può appartenere a un altro dominio. Non descrivo come si ottiene quel pass.
Il tag p è la preferenza del titolare quando la validazione non passa. Se manca, il record si tratta come p=none. none: nessuna preferenza. quarantine: la posta è sospetta, può essere valida, il fallimento è una preoccupazione seria. reject: il titolare considera ogni fallimento un segno chiaro che l'uso del nome non è valido. Il ricevente può onorare quella preferenza e non è obbligato a farlo. DMARC è un ingresso tra gli altri. Un pass non garantisce la casella di arrivo, e non valida la parte locale dell'indirizzo. Alcuni messaggi autorizzati possono comunque fallire. Il documento rimanda a RFC 7960 e alla propria sezione 7. Non li ho aperti. I report aggregati stanno in RFC 9990 e i report sul singolo fallimento in RFC 6591 e RFC 9991. Non li ho aperti. Il tag rua elenca dove mandare i report aggregati. Non ho letto il formato.
Le linee di Gmail, lette il 2 novembre 2026, non portano nel HTML una data di modifica statica. Datano i requisiti al 1 febbraio 2024, e il transito cifrato al dicembre 2023. Valgono per chi scrive a un account Gmail personale. Per tutti: SPF oppure DKIM, DNS diretto e inverso validi, transito cifrato, tasso di spam in Postmaster Tools sotto 0,3%, messaggi conformi a RFC 5322, e non usare un From di Gmail che non ti appartiene. La pagina dice che Gmail userà una policy di quarantine DMARC, e che impersonare quei From può pesare sulla consegna. Non ho aperto quella policy. Sopra i 5.000 messaggi al giorno verso Gmail, la stessa pagina chiede SPF e DKIM, più DMARC, e dice che la policy può restare none. In quella sezione il tasso è scritto 0,30%. Non lo tratto come una soglia diversa dallo 0,3% dell'altra sezione. Per la posta diretta, il dominio del From deve allinearsi al dominio SPF oppure al dominio DKIM. I messaggi di marketing e quelli su abbonamento devono offrire la disiscrizione in un clic e un link visibile nel corpo. Non ho copiato i nomi dei campi. Non ho misurato un volume.
Nella stessa pagina, la frase su DMARC dice al ricevente che cosa fare dei messaggi che non passano SPF o DKIM. RFC 9989, letto lo stesso giorno, dice che il ricevente non è obbligato a seguire la preferenza. Lascio le due frasi separate. Gmail chiede anche, per gli account personali, una chiave di almeno 1024 bit. È la frase già distinta da quella di RFC 6376.
Esempio ipotetico
bottega.example e fornitore.example sono nomi di scuola. Non ho letto una casella e non ho misurato un invio.
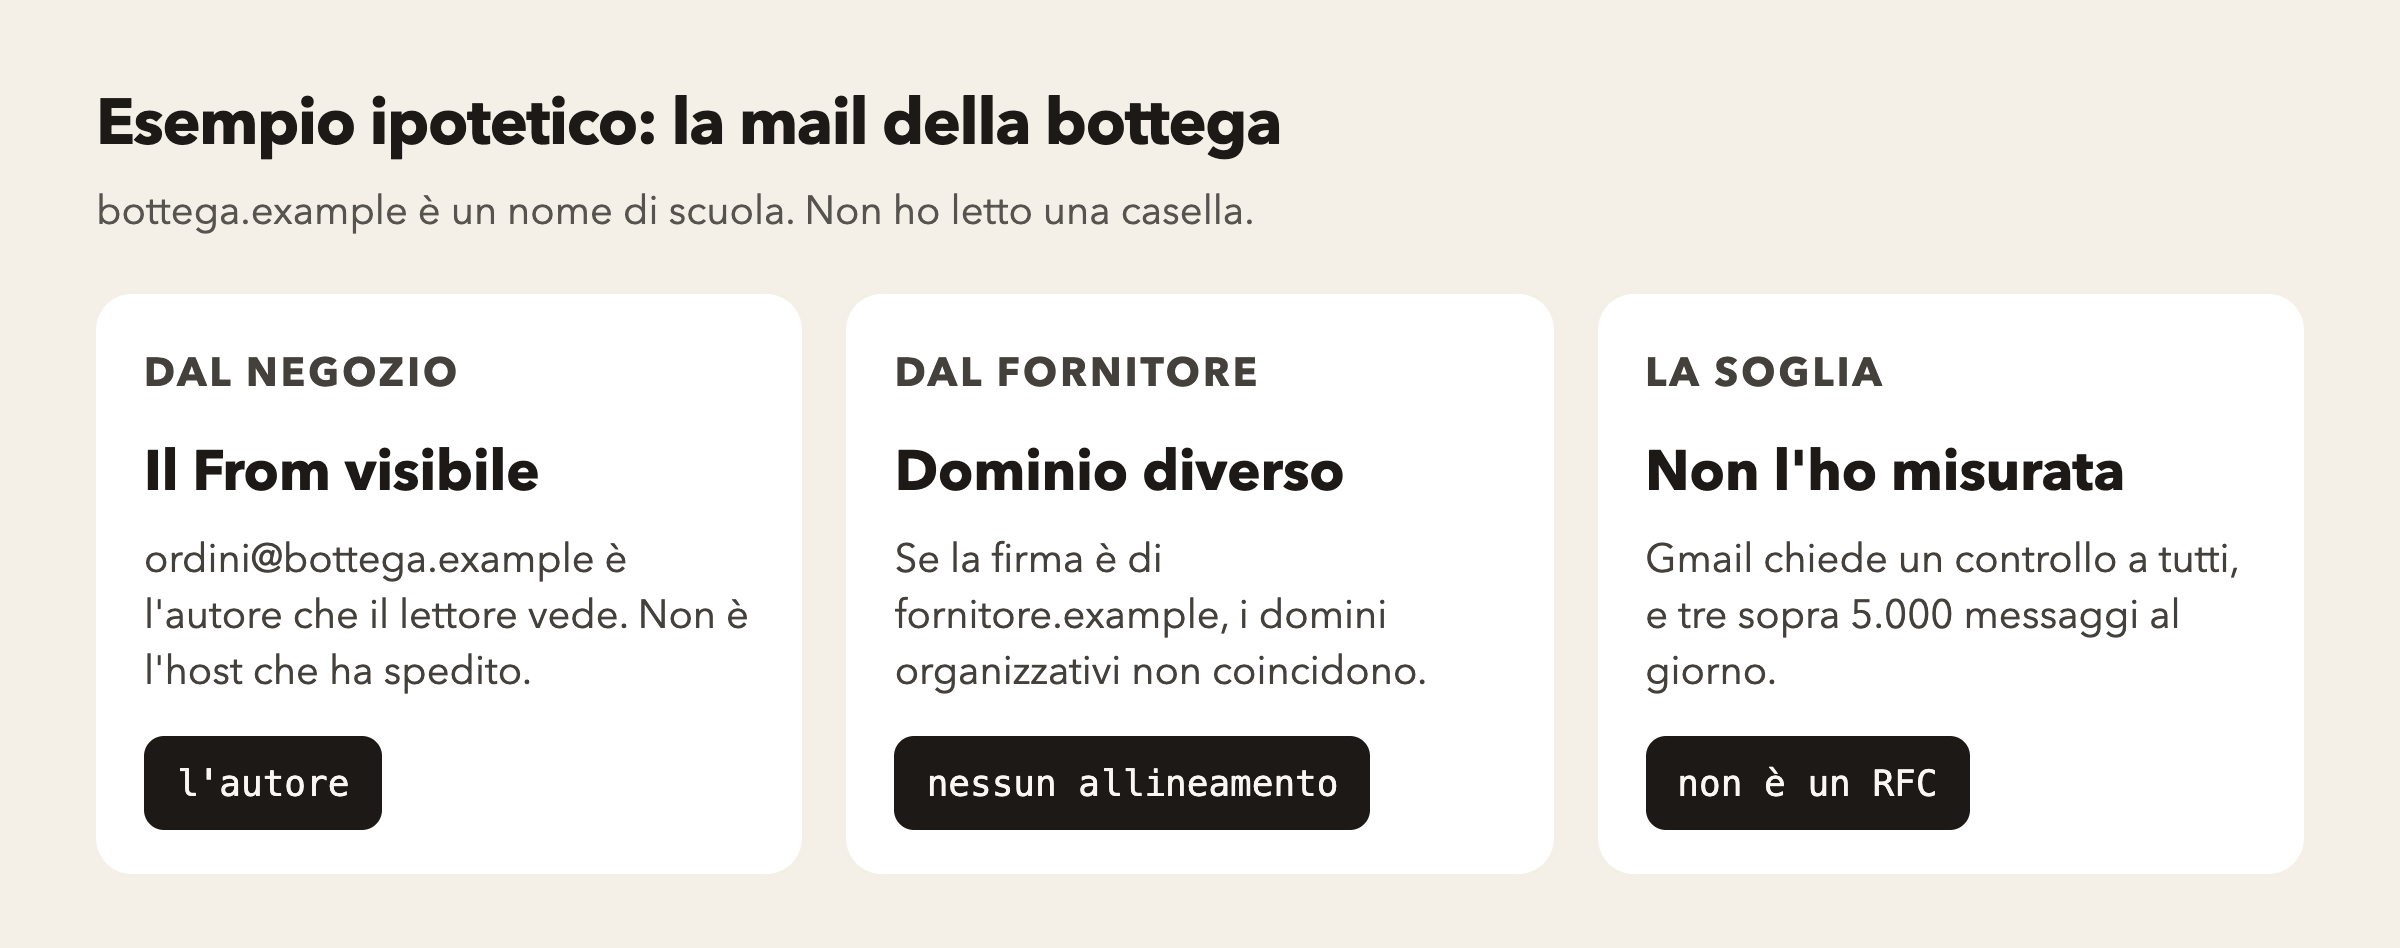
Il lettore vede ordini@bottega.example. SPF, sul dominio bottega.example, risponde se l'host che ha aperto la sessione è autorizzato a usare quel nome nel MAIL FROM. Se i record che iniziano con v=spf1 sono due, RFC 7208 dà permerror, non una doppia autorizzazione. DKIM risponde se il contenuto firmato è ancora quello. Se il tag d è fornitore.example, il dominio organizzativo non è quello di bottega.example. Nella tabella di RFC 9989, due domini organizzativi diversi non si allineano. Un pass SPF o una firma valida, senza quell'allineamento, non bastano al pass DMARC. Se invece il tag d fosse mail.bottega.example, il rilassato, che è il default, li considera allineati, e lo stretto no, perché i nomi non sono identici. Non è una misurazione sulla bottega.
Gmail, per un account personale, chiede a tutti almeno uno tra SPF e DKIM, e sopra 5.000 messaggi al giorno tutti e tre i pezzi, con la policy che può restare none. Non so quanti messaggi mandi la bottega. Non applico la soglia al posto suo.
Che cosa questa pagina lascia stare
Non ho aperto gli errata, RFC 4408, RFC 4871, RFC 5672, RFC 9091, RFC 5322, RFC 7960, RFC 9990, RFC 9991, RFC 6591, l'appendice D di RFC 7208, la sezione 7 e la sezione 11.5 di RFC 9989, né la pagina di Gmail sull'inoltro e sulla lunghezza della chiave. Non ho riletto le pagine sul DNS, sul certificato, sui registri e sul monitoraggio. Non ho misurato una casella. La copertina di questa pagina non è stata cambiata.
Fonti lette il 2 novembre 2026: RFC 7208, aprile 2014, https://www.rfc-editor.org/rfc/rfc7208.html. RFC 6376, settembre 2011, https://www.rfc-editor.org/rfc/rfc6376.html. RFC 9989, maggio 2026, https://www.rfc-editor.org/rfc/rfc9989.html. Linee di Gmail per i mittenti verso account personali, requisiti datati 1 febbraio 2024, https://support.google.com/a/answer/81126.