Come cambiare la chiave di un servizio senza spegnere il tuo sito
La chiave nuova di un servizio del tuo sito va usata prima di togliere la vecchia. I giorni in cui le due convivono non sono gli stessi su ogni pagina.
In questa guida (9)
- 1Le pagine già online
- 2Due chiavi, sulla pagina che le gestisce
- 3L'ordine che non interrompe le applicazioni
- 4Fino a sette giorni, su un'altra pagina
- 5Sulla pagina di Google non c'è un numero di giorni di convivenza
- 6La pagina sui segreti non dà l'ordine
- 7Non sono la stessa frase
- 8Esempio ipotetico
- 9Che cosa questa pagina lascia stare
Se un servizio esterno del sito smette di rispondere perché la chiave è cambiata, la domanda è in che ordine si passa dalla chiave vecchia a quella nuova, e che cosa succede se la vecchia viene tolta prima. Il 3 novembre 2026 ho letto due pagine di AWS, la pagina delle chiavi di Stripe in due risposte, la pagina delle chiavi di Google Cloud, la pagina di OWASP sui segreti, e due pagine già online. Non dicono la stessa cosa. Non ho cambiato una chiave e non ho misurato un servizio.
Le pagine già online
La pagina sulla chiave risponde a se la chiave del sito sta nel codice o nella configurazione, che cambia tra un deploy e l'altro. La prova che riporta è se il codice può diventare pubblico senza compromettere una credenziale. Non nomina due chiavi vive insieme, né un ordine in cui si toglie la vecchia. Non la riscrivo. Perché la chiave del tuo sito non sta nel codice. La risposta letta il 3 novembre 2026 porta la data 06:38:30 GMT. In pagina la data è 3 novembre 2026. Non le unisco.
La pagina sul lucchetto risponde a che cosa cifra il transito e a qual è la finestra del certificato. Non nomina la chiave di un servizio esterno, né una seconda chiave che convive con la prima. Non la riscrivo. Che cosa controllare sul lucchetto del tuo sito. La risposta letta il 3 novembre 2026 porta la data 06:38:31 GMT. In pagina l'aggiornamento indicato è il 2 novembre 2026. Non li unisco.
Non ho riscritto la pagina sulla copia di prova. Lì sandbox e live sono due modalità di un fornitore. Sulla pagina di Stripe di oggi il passaggio alla modalità live è un'altra sezione, dopo la sostituzione della chiave. Non lo tratto come l'ordine di convivenza.
Due chiavi, sulla pagina che le gestisce
La pagina Manage access keys for IAM users ha last-modified 3 novembre 2026 alle 01:45:07 GMT. La risposta letta il 3 novembre 2026 porta la data 06:38:31 GMT. L'01:45 e le 06:38 sono lo stesso giorno, non lo stesso orario. Non li unisco. Indirizzo: https://docs.aws.amazon.com/IAM/latest/UserGuide/id_credentials_access-keys.html.
Dice che si possono avere al massimo due chiavi di accesso per utente. Il segreto si può recuperare solo nel momento in cui lo si crea. Se lo si perde, bisogna togliere la chiave e crearne una nuova. Massimo due, e segreto perduto, sono due frasi. Il caso del segreto perduto non è la convivenza: la pagina, lì, non dice di tenere la prima mentre nasce la seconda. Non lo aggiungo.
La stessa pagina dice di non mettere le chiavi nei file dell'applicazione, e di non mettere nel progetto i file che le contengono. Nel file di credenziali condiviso restano in chiaro. Sono altre frasi. La pagina già online sulla chiave copre il confine fra codice e configurazione. Non la riscrivo, e non sposto qui la prova del 2017.
Dice anche di rivedere, aggiornare e togliere le chiavi quando serve. È una riga di monitoraggio. Non è l'ordine dei passi della pagina successiva.
L'ordine che non interrompe le applicazioni
La pagina Update access keys, in markdown, ha last-modified 3 novembre 2026 alle 01:45:11 GMT. La stessa pagina in HTML ha last-modified alle 01:45:09 GMT, due secondi prima. Entrambe le risposte portano la data 06:38:55 GMT. Ho letto il markdown. Non ho confrontato riga per riga le due rese. Non unisco il secondo 09 con il secondo 11. Indirizzo: https://docs.aws.amazon.com/IAM/latest/UserGuide/id-credentials-access-keys-update.html.
La pagina raccomanda di aggiornare le chiavi quando serve, per esempio quando una persona lascia l'azienda. È l'occasione. Non è un numero di giorni. Più sotto parla di una policy sulle password degli utenti. Le password non sono le chiavi di accesso. Non le unisco.
Una nota, prima delle procedure, ripete il caso del segreto perduto: va tolto e ricreato, perché si recupera solo alla creazione. Dice di usare la procedura per disattivare e poi sostituire le chiavi perdute. È la nota. La procedura titolata senza interrompere le applicazioni è un altro blocco. Non li unisco.
Nella procedura da console, mentre la prima chiave è ancora attiva, si crea la seconda. Alla creazione la coppia è attiva e si può usare subito. In quel momento l'utente ha due chiavi di accesso attive. Il segreto si salva allora: la pagina dice che è l'unica occasione. Non copio i pulsanti.
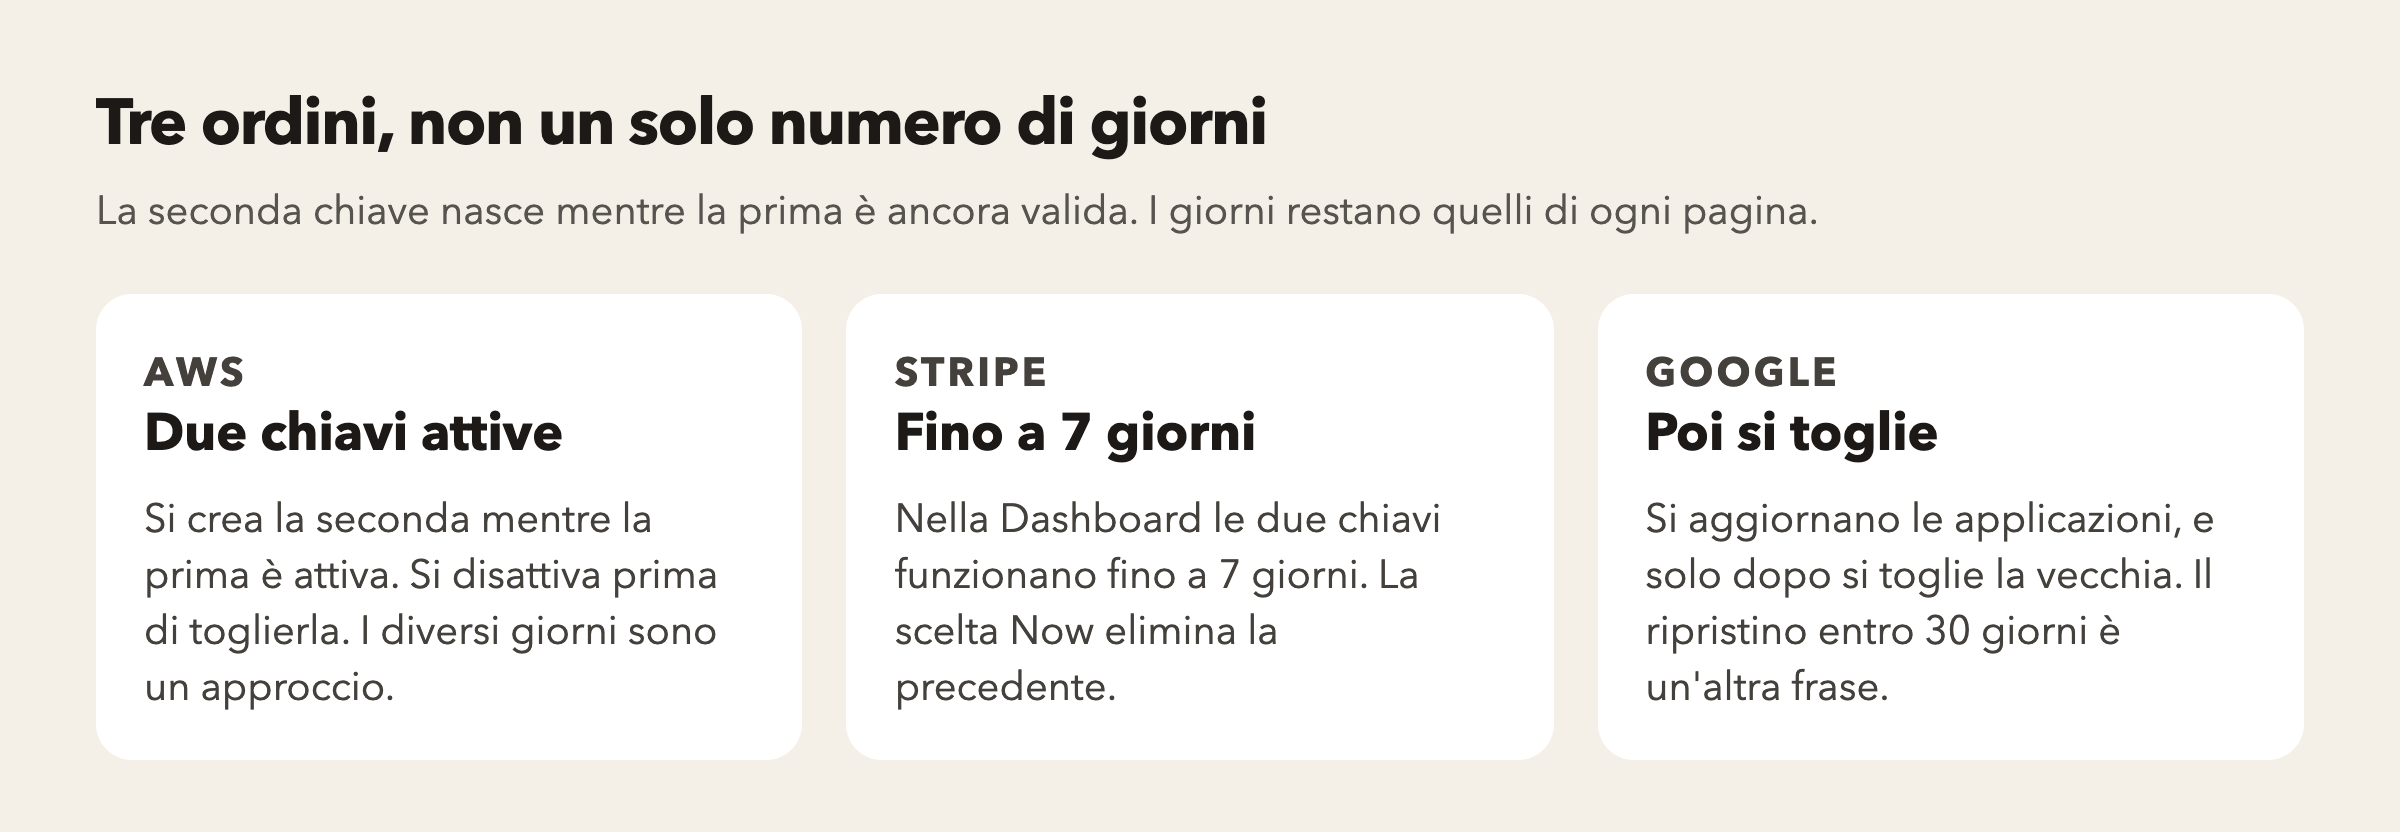
Poi si aggiornano tutte le applicazioni e gli strumenti alla chiave nuova. Poi si guarda se la prima è ancora in uso, con l'informazione sull'ultimo uso della chiave più vecchia. Un approccio è aspettare diversi giorni e poi controllare se la vecchia ha avuto uso, prima di andare avanti. Diversi giorni è un approccio della pagina. Non è una scadenza che applico a un sito.
Anche se quell'informazione dice che la chiave vecchia non è mai stata usata, la pagina raccomanda di non toglierla subito. Si disattiva. Poi si usa solo la chiave nuova per confermare che le applicazioni funzionano. Quelle che usano ancora la chiave originale, a quel punto, smettono di funzionare, perché non hanno più accesso alle risorse. Se se ne trova una, si può riattivare la prima chiave e tornare ad aggiornare quell'applicazione. Disattivare, smettere di funzionare, e riattivare, sono tre frasi. Non le unisco in un solo esito.
Dopo aver aspettato un certo periodo di tempo, per essere sicuri che applicazioni e strumenti siano aggiornati, si può togliere la prima chiave. Nel dialogo la pagina dice prima di disattivare e poi di confermare la rimozione. Un certo periodo di tempo non è la frase dei diversi giorni. Non li unisco. La disattivazione di questo dialogo non è la disattivazione del passo precedente. Sono due punti della stessa procedura.
La stessa pagina ha altre due procedure, da riga di comando e da API. L'ordine che scrivono è lo stesso: creare la seconda mentre la prima è attiva, aggiornare le applicazioni, controllare l'uso, non togliere subito, cambiare lo stato della prima, confermare con la sola chiave nuova, e solo dopo un certo periodo togliere la prima. Non copio i nomi dei comandi. Tre procedure, un ordine. Non ne faccio un comando unico.
Fino a sette giorni, su un'altra pagina
La pagina delle chiavi di Stripe non ha last-modified. L'ho aperta due volte il 3 novembre 2026. La prima risposta porta la data 06:38:32 GMT ed è in italiano. La seconda porta la data 06:39:30 GMT ed è in inglese. Un minuto non è l'altro. Non li unisco. Indirizzo: https://docs.stripe.com/keys.
Nella sezione per evitare i tempi di inattività, la pagina inglese dice che, quando si sostituisce una chiave nella Dashboard, la vecchia e la nuova funzionano per un massimo di 7 giorni. Serve a migrare gradualmente senza tempi di inattività. Se servono più di 7 giorni, si crea una chiave nuova a mano, si migra su quella, e si fa scadere la vecchia quando si è finito. Massimo 7 giorni, e più di 7 giorni a mano, sono due frasi. Non le unisco. I 7 giorni non sono i diversi giorni della pagina AWS, e non sono il certo periodo di tempo. Non li unisco.
Un'altra frase della stessa sezione dice di usare prima la chiave nuova su un piccolo sottoinsieme di server o servizi, e di guardare i log prima di andare avanti. Un'altra dice di controllare i log delle richieste della chiave vecchia, e di farla scadere solo dopo che il volume delle richieste è rimasto a zero per qualche ora o qualche giorno. Il titolo di quel punto parla di revocare. La frase parla di far scadere. Qualche ora o qualche giorno non è un numero solo. Non lo riduco a un'ora, e non lo chiamo 7 giorni.
Nei passi della Dashboard si sceglie una scadenza. Se si sceglie Now, la chiave vecchia viene eliminata. Se si indica un tempo, sotto il nome compare quanto manca. Now, e un tempo indicato, sono due scelte. La risposta italiana di un minuto prima chiama quella scelta Ora, e dice che la chiave precedente viene eliminata. Non unisco le due risposte in una sola lettura. Non dico che Now sia i 7 giorni: la pagina li mette in punti diversi.
Un estratto di indice, sulla stessa pagina inglese, dice che sostituire una chiave la fa scadere e genera una chiave di ricambio pronta subito, con lo stesso nome e gli stessi permessi, e che si può anche programmare una scadenza per sostituire la chiave nuova nel codice. È l'estratto. La sezione visibile dice che le due funzionano fino a 7 giorni. Estratto, e sezione, non li unisco in una frase sola.
La stessa pagina ha una sezione sull'accesso limitato se la chiave non è stata usata per trasferimenti o bonifici per oltre 180 giorni. I 180 giorni non sono i 7. Non li unisco. Il passaggio dalla modalità sandbox alla modalità live sta più sotto, ed è la sezione che la pagina sulla copia di prova già tratta. Non la riscrivo.
In un elenco precedente la pagina dice di sostituire le chiavi quando le persone del team che vi hanno accesso lasciano l'organizzazione. È la frase di Stripe. La frase di AWS è l'esempio di chi lascia l'azienda. Due pagine. Non ne faccio un'unica regola.
Sulla pagina di Google non c'è un numero di giorni di convivenza
La pagina API keys di Google Cloud ha in pagina la data Last updated 2026-10-29 UTC. Last-modified della risposta: 29 ottobre 2026 alle 20:00:15 GMT. Il 29 ottobre della pagina non porta un'ora. Il last-modified porta le 20:00:15. Non aggiungo l'ora al testo della pagina. La risposta letta il 3 novembre 2026 porta la data 06:38:34 GMT. Indirizzo: https://cloud.google.com/docs/authentication/api-keys.
Dice che sostituire periodicamente le chiavi limita l'effetto di una chiave compromessa. Quando si sostituisce, si crea una chiave nuova con le stesse restrizioni della vecchia, e si aggiornano le applicazioni. Dopo che tutte le applicazioni sono aggiornate, si toglie la chiave vecchia. Creare, aggiornare, togliere: sono tre momenti. La pagina non dice per quanti giorni le due restano valide insieme. Non invento quel numero, e non ci metto i 7 giorni di Stripe.
Dice che l'operazione di sostituzione sta solo nella console. Per altri metodi si seguono i passi di creazione, si applicano le stesse restrizioni alla chiave generata, si aggiornano le applicazioni e poi si toglie la vecchia. Console, e altri metodi, sono due frasi. L'ordine scritto è lo stesso. Non le unisco in un solo pulsante.
Nella console, dopo aver aggiornato tutte le applicazioni, si torna alla pagina della chiave nuova e, nella sezione della chiave precedente, si toglie la vecchia. Se si scopre di averla tolta troppo presto, la pagina dice che si può ripristinare. Il ripristino vale entro 30 giorni dalla rimozione. Dopo 30 giorni non si può. Il ripristino può impiegare qualche minuto a propagarsi. Entro 30 giorni, dopo 30 giorni, e qualche minuto, sono tre frasi. I 30 giorni non sono i 7 di Stripe e non sono i diversi giorni di AWS. Non li unisco. La riattivazione della pagina AWS è un'altra frase, su una chiave disattivata, non su una chiave tolta da 30 giorni.
La pagina sui segreti non dà l'ordine
La pagina Secrets Management di OWASP ha last-modified 1 novembre 2026 alle 14:45:03 GMT. La risposta letta il 3 novembre 2026 porta la data 06:38:33 GMT. Indirizzo: https://cheatsheetseries.owasp.org/cheatsheets/Secrets_Management_Cheat_Sheet.html.
Nella sezione sulla rotazione dice di ruotare i segreti con regolarità, così una credenziale sottratta funziona solo per un tempo breve. Un'altra frase dice che la rotazione regolare riduce l'abitudine a riusare le credenziali. La durata, a seconda della funzione e di che cosa il segreto protegge, può andare da minuti ad anni. L'esempio dei minuti è una chat cifrata. L'esempio degli anni è un segreto hardware. Sono esempi della pagina. Non sono un servizio. Da minuti ad anni non è 7 giorni, non è 30 giorni, e non è diversi giorni. Non li unisco.
Le credenziali degli utenti sono escluse dalla rotazione regolare. Vanno ruotate solo se c'è un sospetto o un'evidenza. La pagina non dice se la chiave di un servizio esterno entra in quell'esclusione. Non lo decido. Non ho letto la sezione sulla revoca, che è un titolo successivo. Non ne descrivo il testo.
Non sono la stessa frase
Sulla pagina AWS di aggiornamento la seconda chiave nasce mentre la prima è ancora attiva, e in quel momento le due sono attive. Si disattiva prima di togliere, anche se l'ultimo uso risulta vuoto. I diversi giorni sono un approccio per controllare l'uso. Un certo periodo di tempo è la frase di dopo, prima di togliere.
Sulla pagina Stripe le due chiavi della Dashboard funzionano fino a 7 giorni, e la scelta Now elimina la vecchia. Il volume a zero per qualche ora o qualche giorno è un'altra frase. I 180 giorni sono un'altra sezione.
Sulla pagina Google l'ordine è creare, aggiornare tutte le applicazioni, poi togliere. Il numero di giorni di convivenza non c'è. I 30 giorni sono il ripristino dopo una rimozione troppo presto, e dopo 30 giorni il ripristino non c'è.
Sulla pagina OWASP la durata va da minuti ad anni, e non c'è l'ordine delle due chiavi. Non ricavo da queste quattro pagine un numero di giorni valido per qualunque servizio.
Esempio ipotetico
bottega.example è un nome di scuola. Non l'ho aperto. Non so se il suo servizio usa una chiave di AWS, di Stripe o di Google, né se la chiave vecchia abbia ancora richieste. prova.bottega.example è l'altro nome. Non l'ho aperto. Non so se la chiave nuova è già nel programma, né che cosa succederebbe se la vecchia fosse tolta prima.
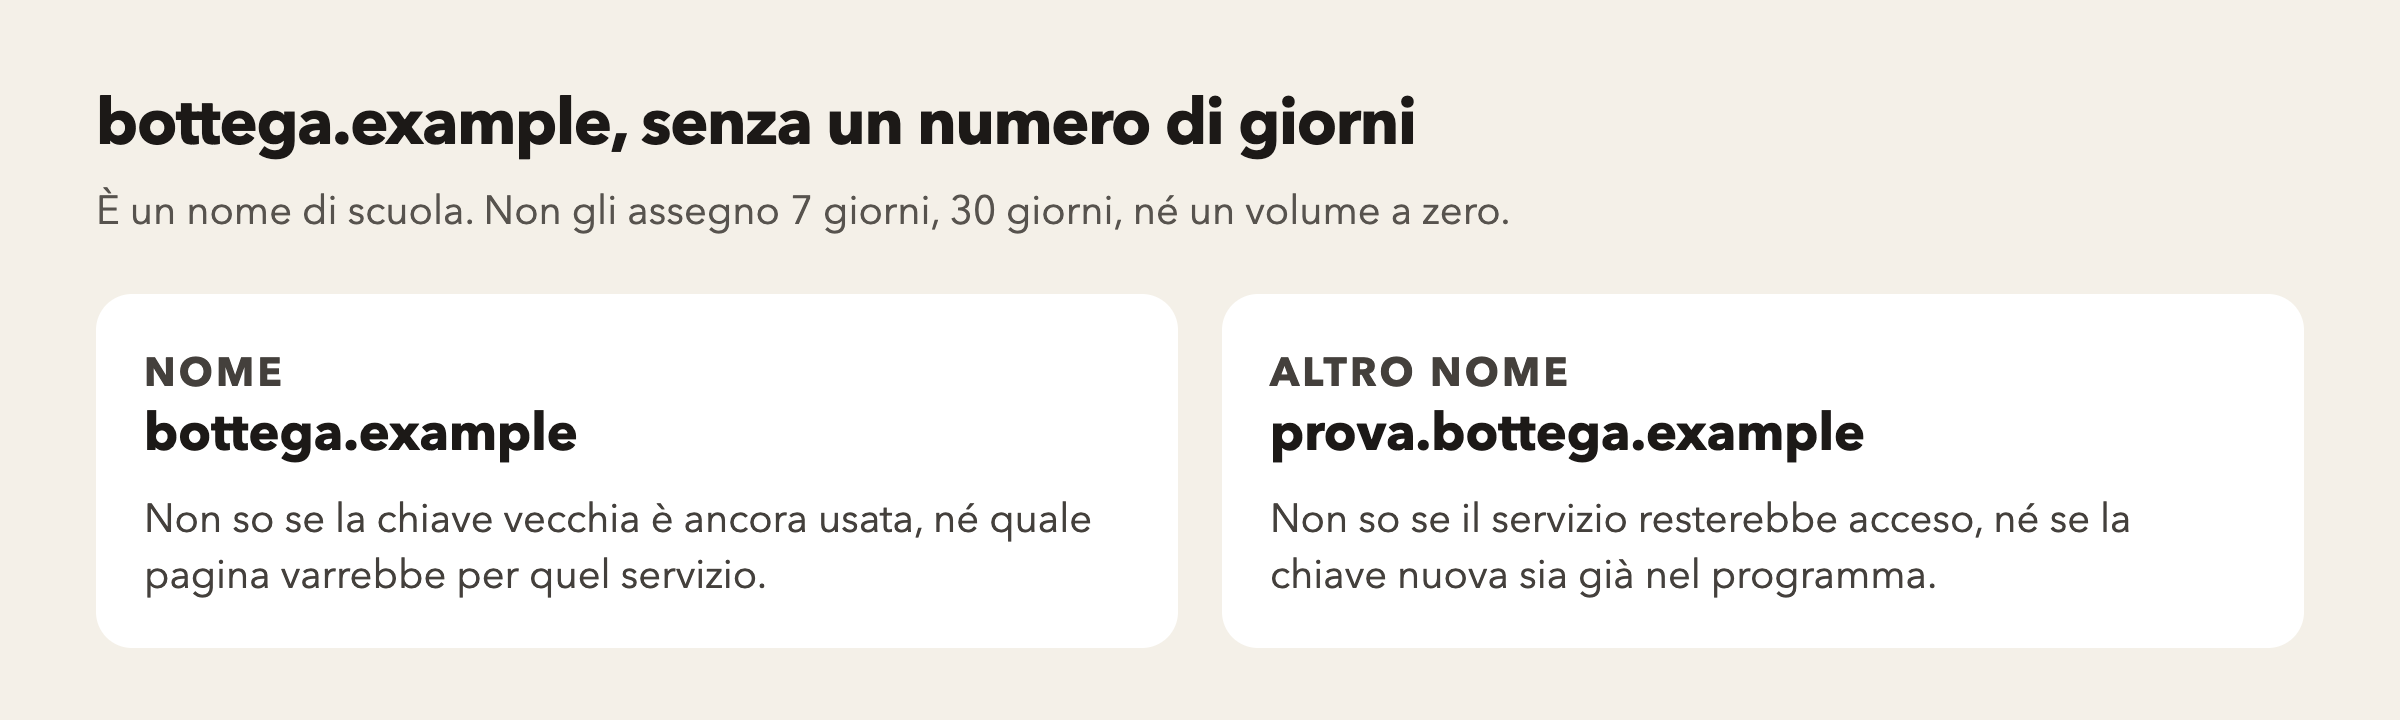
Non assegno a questi nomi 7 giorni, più di 7 giorni, diversi giorni, un certo periodo, qualche ora, 30 giorni, qualche minuto, 180 giorni, minuti o anni. Non assegno un volume a zero, due chiavi attive, né una riattivazione. I numeri restano quelli delle pagine lette.
Che cosa questa pagina lascia stare
Non ho cambiato una chiave. Non ho aperto la sezione di revoca di OWASP, né la policy delle password oltre la frase che la separa dalle chiavi. Non ho copiato i nomi dei comandi. La copertina è nuova, perché la pagina è nuova.
Non ho riscritto la pagina sulla chiave, la pagina sul lucchetto, la pagina sulla copia di prova, la pagina sul timer, la pagina sul disco, la pagina sul primo byte, la pagina sugli spostamenti, la pagina sulle misure, la pagina su Server-Timing, la mappa di DNS, hosting e CDN, la pagina sulla connessione lunga, la pagina sul lavoro lungo, la pagina sulla compressione e la pagina sulla cartella. Dove mettere i file caricati non è questa pagina. Non l'ho scritta.
Fonti lette il 3 novembre 2026. AWS, gestione delle chiavi, last-modified 3 novembre 2026 alle 01:45:07 GMT, risposta delle 06:38:31 GMT, https://docs.aws.amazon.com/IAM/latest/UserGuide/id_credentials_access-keys.html. AWS, aggiornamento delle chiavi, markdown last-modified alle 01:45:11 GMT, HTML alle 01:45:09 GMT, risposte delle 06:38:55 GMT, https://docs.aws.amazon.com/IAM/latest/UserGuide/id-credentials-access-keys-update.html. Stripe, senza last-modified, risposta italiana delle 06:38:32 GMT e risposta inglese delle 06:39:30 GMT, https://docs.stripe.com/keys. Google Cloud, Last updated 2026-10-29 UTC in pagina, last-modified 29 ottobre 2026 alle 20:00:15 GMT, risposta delle 06:38:34 GMT, https://cloud.google.com/docs/authentication/api-keys. OWASP Secrets Management, last-modified 1 novembre 2026 alle 14:45:03 GMT, risposta delle 06:38:33 GMT, https://cheatsheetseries.owasp.org/cheatsheets/Secrets_Management_Cheat_Sheet.html. Pagine già online, non riscritte: la chiave, il lucchetto.