Perché il tuo sito non sa da quale sito arriva la richiesta
Il tuo sito non sa da quale sito arriva la richiesta. Può essere una pagina sua, un sottodominio, un altro sito, oppure la barra degli indirizzi. Il segno lo scrive il browser.
In questa guida (4)
Il tuo sito non sa, dalla sola richiesta, da quale sito è partita. Può averla mandata una pagina sua, un sottodominio, un altro sito, oppure nessun sito: la persona ha scritto l'indirizzo. Il browser aggiunge un segno che dice questo rapporto. Il nome del segno è Sec-Fetch-Site. Lo scrive il browser, non la pagina e non il banner. Il 2 novembre 2026 ho letto la bozza Fetch Metadata Request Headers, che in testa si dichiara Working Draft del 21 settembre 2026, la pagina MDN dell'header, ultima modifica 28 settembre 2026, e la definizione di same site nell'HTML Living Standard, ultimo aggiornamento 30 ottobre 2026. Non ho aperto un browser per misurare una richiesta.
La pagina è per chi riceve sul proprio sito richieste da pagine, da sottodomini e da altri siti, e vuole capire chi le ha fatte partire. A che cosa servono i byte, come è partita la richiesta e se una persona ha aperto la pagina stanno sulle altre guide: quella sul tipo di risorsa, quella sul modo e quella su chi ha aperto la pagina. Non le riscrivo qui.
Il segno dice il rapporto tra i due siti
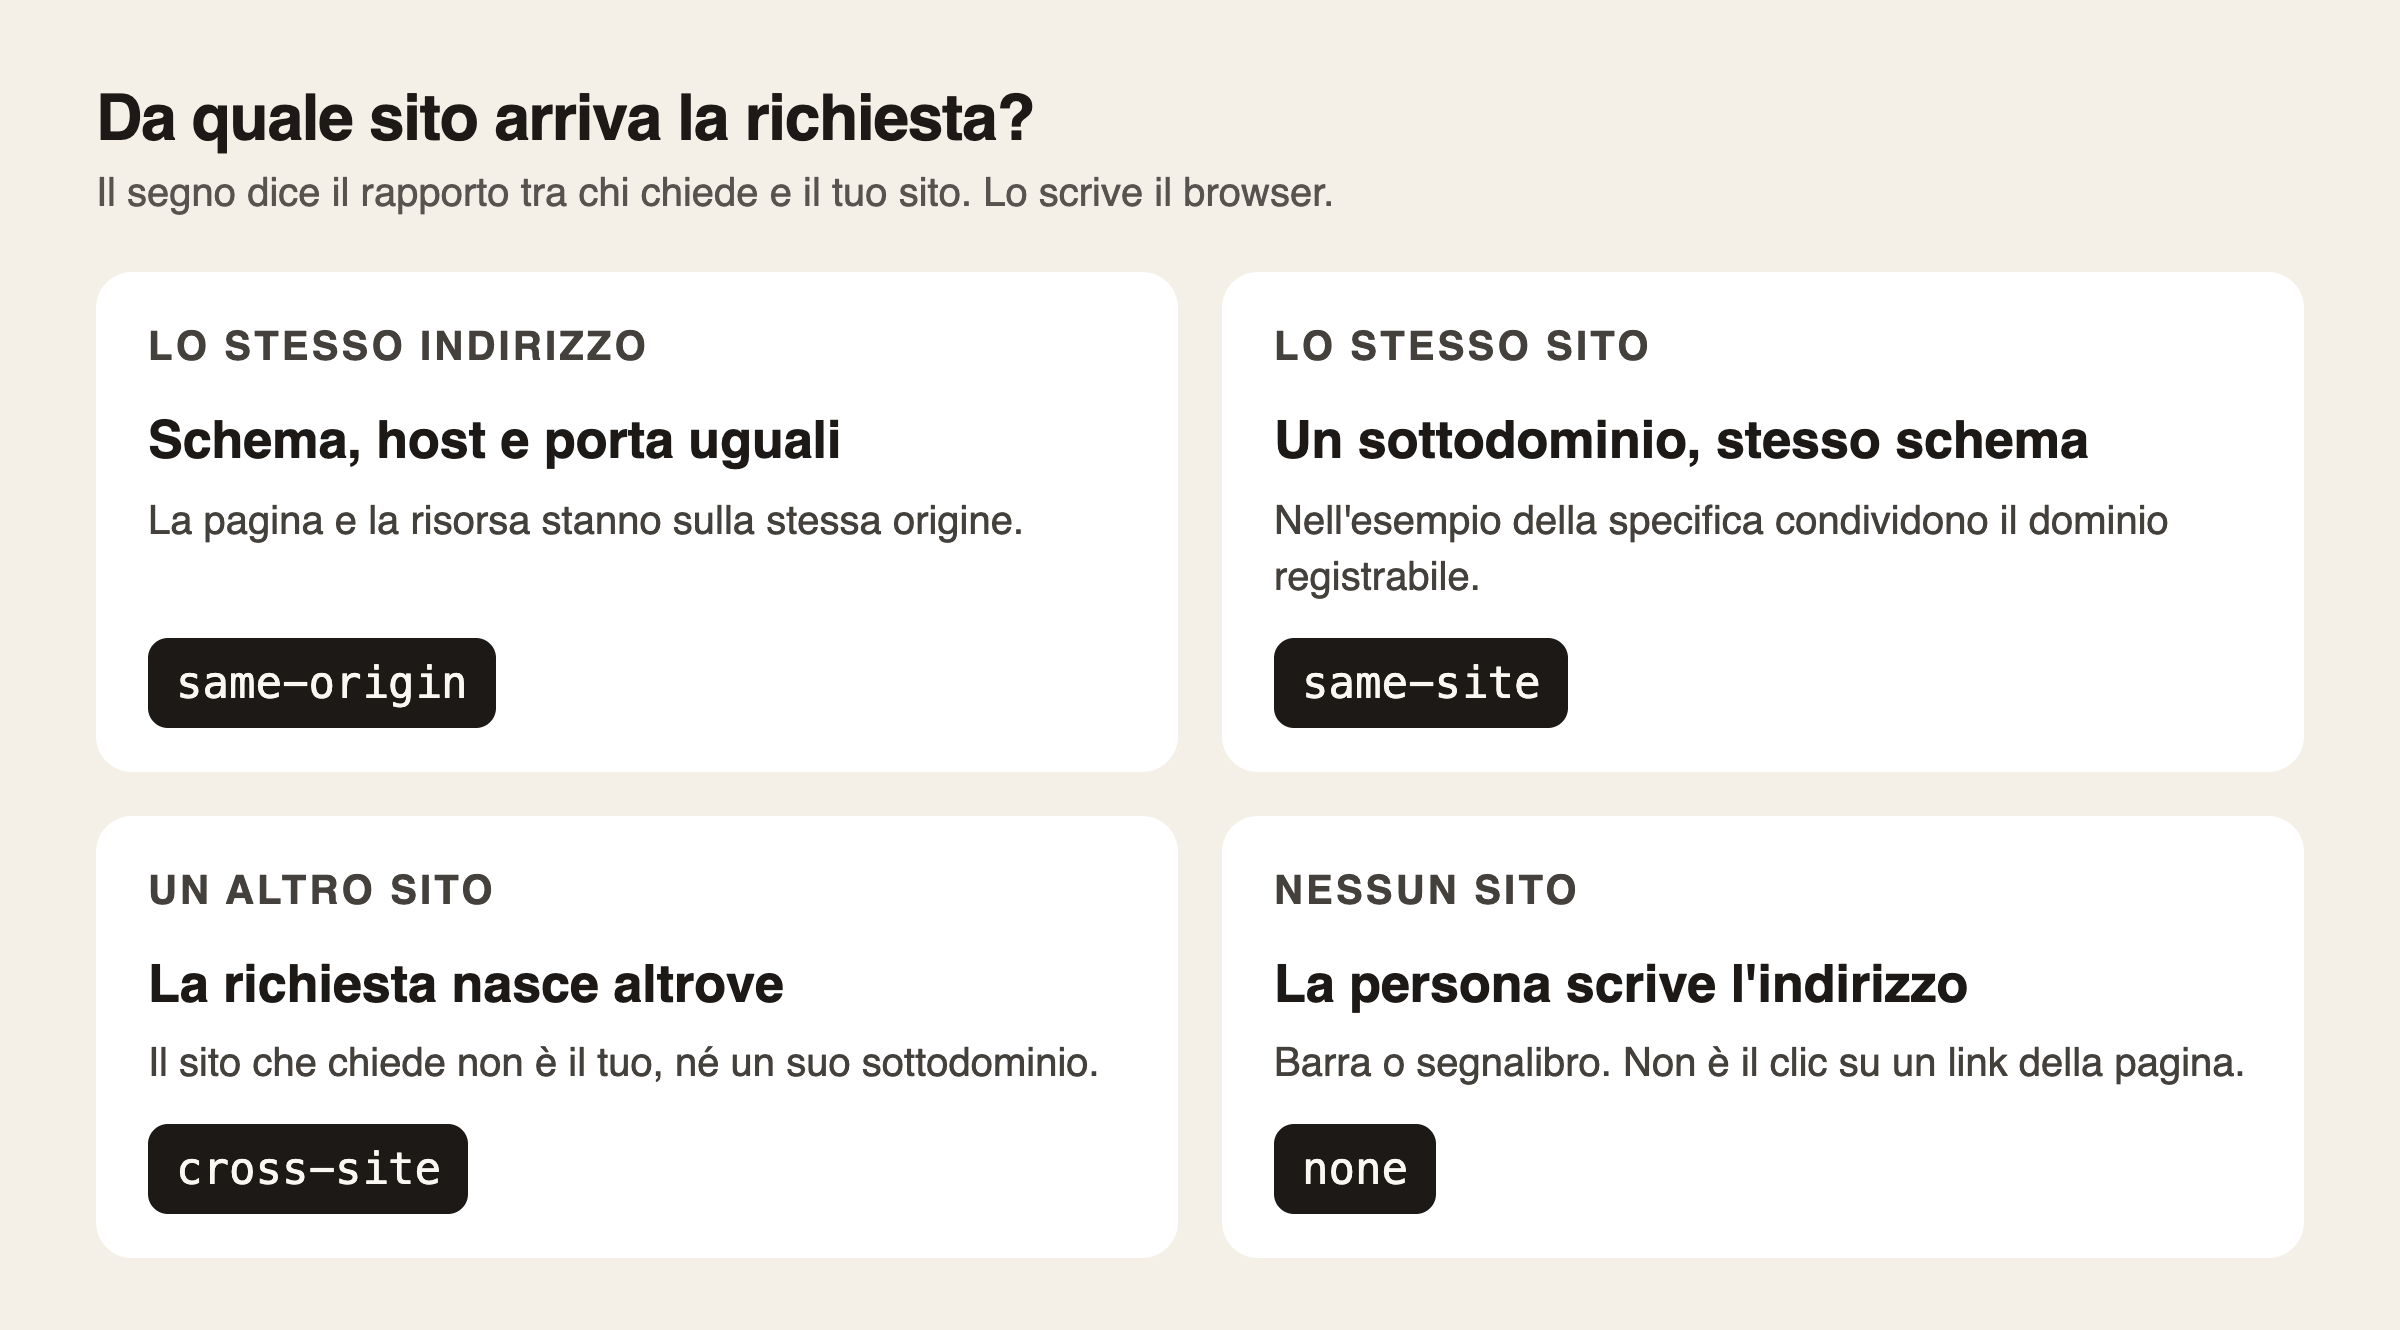
La specifica, sezione 2.3, descrive Sec-Fetch-Site come l'header che espone il rapporto tra l'origine di chi ha fatto partire la richiesta e l'origine della destinazione. È un campo strutturato il cui valore è un token. La grammatica scritta lì è Sec-Fetch-Site = sf-token. I valori validi elencati sono cross-site, same-origin, same-site e none. Se il valore non è tra quelli noti, il server dovrebbe ignorare l'header: la specifica lo chiede per restare compatibile con tipi di richiesta ancora sconosciuti. MDN ripete gli stessi quattro valori.
L'algoritmo parte da same-origin, e solo se l'indirizzo è potenzialmente affidabile. Se la richiesta è una navigazione causata in modo esplicito da un gesto sulla barra del browser, per esempio scrivere un indirizzo o aprire un segnalibro, il valore diventa none. La specifica rimanda alla sezione 4.3 e chiama quella frase definita male. Se il valore non è none, l'algoritmo percorre l'elenco degli URL della richiesta. Se un URL è same origin con l'origine della richiesta, passa oltre. Altrimenti scrive cross-site. Se l'origine della richiesta non è same site con l'origine di quell'URL, si ferma. Se invece lo è, scrive same-site e continua. Non ho aperto la definizione di indirizzo potenzialmente affidabile oltre il rinvio, né la RFC 9651 oltre la citazione del token.
MDN dice la stessa cosa con altre parole: il segno dice se la richiesta arriva dalla stessa origine, dallo stesso sito, da un sito diverso, oppure se è un'operazione della persona. Il server può usare il segno per decidere se accettare la richiesta. MDN scrive che quelle dalla stessa origine di solito si accettano, e che le altre dipendono dalla risorsa o da un altro header di questa famiglia. Aggiunge che, in mancanza di una scelta, una richiesta non accettata andrebbe rifiutata con il codice 403. Non ho configurato quel rifiuto.
same-origin, su MDN, vuol dire stesso schema, stesso host e stessa porta. Nell'algoritmo il valore resta same-origin quando gli URL percorsi sono same origin con l'origine della richiesta. same-site, su MDN, è lo stesso sito, schema compreso. La definizione che la specifica cita, nell'HTML, costruisce prima un sito: se l'host ha un dominio registrabile, il sito è lo schema più quel dominio; se il dominio registrabile è nullo, il sito è lo schema più l'host. Due siti sono same site se gli schemi coincidono e quegli host coincidono. Due origini opache contano solo se sono la stessa; non ho aperto oltre che cosa sia un'origine opaca. Il confronto che ho letto non guarda la porta. same-origin, su MDN, sì.
L'esempio della sezione 4.1, non una misura mia, è questo. Una richiesta da https://example.com/ a https://example.com/redirect vale same-origin. Se la risposta reindirizza a https://subdomain.example.com/redirect, il valore diventa same-site, perché le due hanno lo stesso dominio registrabile. Se poi reindirizza a https://example.net/redirect, il valore diventa cross-site. Se alla fine torna a https://example.com/, resta cross-site: la catena contiene ancora example.net. Non ho aperto la definizione di dominio registrabile nel URL standard oltre questo esempio. MDN, per cross-site, fa l'esempio di potentially-evil.com che chiede una risorsa su example.com.
La sezione 4.1 riassume il confronto contro l'URL corrente della richiesta. L'algoritmo della sezione 2.3 confronta ogni URL dell'elenco con l'origine della richiesta. Le riporto come sono scritte. Sul caso none l'algoritmo non percorre l'elenco, quindi il valore resta none. La nota dice che è ragionevole tenerlo anche dopo un reindirizzamento, per il caso di un indirizzo corto incollato nella barra. È una nota, e l'algoritmo già salta l'elenco.
none non è il clic su un link. La sezione 4.3 vuole separare le navigazioni comandate da un sito, come un link, l'assegnazione a window.location o l'invio di un modulo, da quelle che un sito non comanda. Le prime prendono same-origin, same-site o cross-site, a seconda del rapporto. Le seconde prendono none, perché nessun sito è responsabile, e il server può trattarle come un intento diretto della persona. La specifica dice che ogni browser avrà un insieme diverso di gesti, e che un test automatico comune sarà difficile.
Gli esempi della sezione 4.3, ancora non una misura mia. La barra degli indirizzi, nel caso generale, dovrebbe portare none. Incollare un valore può essere trattato diversamente se la copia si può ricondurre a un'origine: la specifica lo chiama un euristico possibile, non una regola che ho provato. Segnalibri e pagina di nuova scheda dovrebbero portare none. Il menu contestuale di un link, per esempio apri in una nuova finestra, e il ctrl-clic restano comandati dal sito che ha scritto il link: il valore segue il rapporto tra quel sito e quello che si apre, e non è none. Il trascinamento da una scheda dovrebbe usare l'origine di quella scheda. Il trascinamento dalla barra dei segnalibri o da un'altra applicazione può valere none. MDN, più corto, elenca none per scrivere un URL nella barra, aprire un segnalibro, o trascinare un file nella finestra del browser. Il pulsante indietro è nominato e la frase non assegna un valore: non ne invento uno.
Negli esempi di apertura della specifica, un elemento picture porta Sec-Fetch-Site: cross-site, insieme a destinazione image e modo no-cors. Una navigazione di primo livello da example.com a example.com/, causata dal clic su un link nella pagina, porta Sec-Fetch-Site: same-origin, insieme a destinazione document, modo navigate e Sec-Fetch-User: ?1. Quegli altri segni restano sulle guide già linkate. Il clic sul link non è none.
Il sito non può scrivere il segno da solo
Il prefisso Sec-, nella sezione 4.2, rende questi nomi degli header di risposta vietati, e quindi non modificabili da JavaScript. Lo scopo scritto lì è impedire a un sito di convincere il browser a mandare metadati falsi. MDN classifica Sec-Fetch-Site come forbidden request header, per lo stesso prefisso, e dice che non è tra gli header di richiesta ammessi nella condivisione tra origini.
MDN, letta il 2 novembre 2026, marca la funzione come Baseline, ampiamente disponibile, nei browser da marzo 2023. L'indicatore mostra Chrome, Edge, Firefox e Safari come supportati. La tabella delle versioni non si è caricata senza JavaScript. Non cito numeri di versione e non ho misurato un browser.
La sezione 4.4 parla delle richieste delle estensioni, fuori dal perimetro stretto della piattaforma web. Il testo incoraggia due obiettivi: un'estensione senza permesso su un sito non dovrebbe far passare una richiesta che aggira il controllo di quel sito, e chi sviluppa dovrebbe poter riconoscere le richieste delle estensioni per esentarle, se lo sceglie. I comportamenti suggeriti, non una prova mia, sono questi. Senza permesso sull'URL, il valore potrebbe essere cross-site, come una richiesta web normale. Con il permesso, potrebbe essere same-origin. L'header Origin potrebbe portare un valore deciso dal browser, così il server distingue l'estensione dal web. Non ho provato un'estensione.
Un valore sconosciuto non va trattato come un rapporto nuovo. Le due pagine dicono di ignorarlo. L'assenza dell'header, su un indirizzo che non è potenzialmente affidabile, è un altro caso: la famiglia di header non viene proprio aggiunta.
Esempio ipotetico: chi manda la richiesta al negozio
Il nome bottega.example è di scuola. Non ho letto una sua richiesta e non ho consultato l'elenco dei suffissi pubblici. Il disegno segue la forma dell'esempio della sezione 4.1.
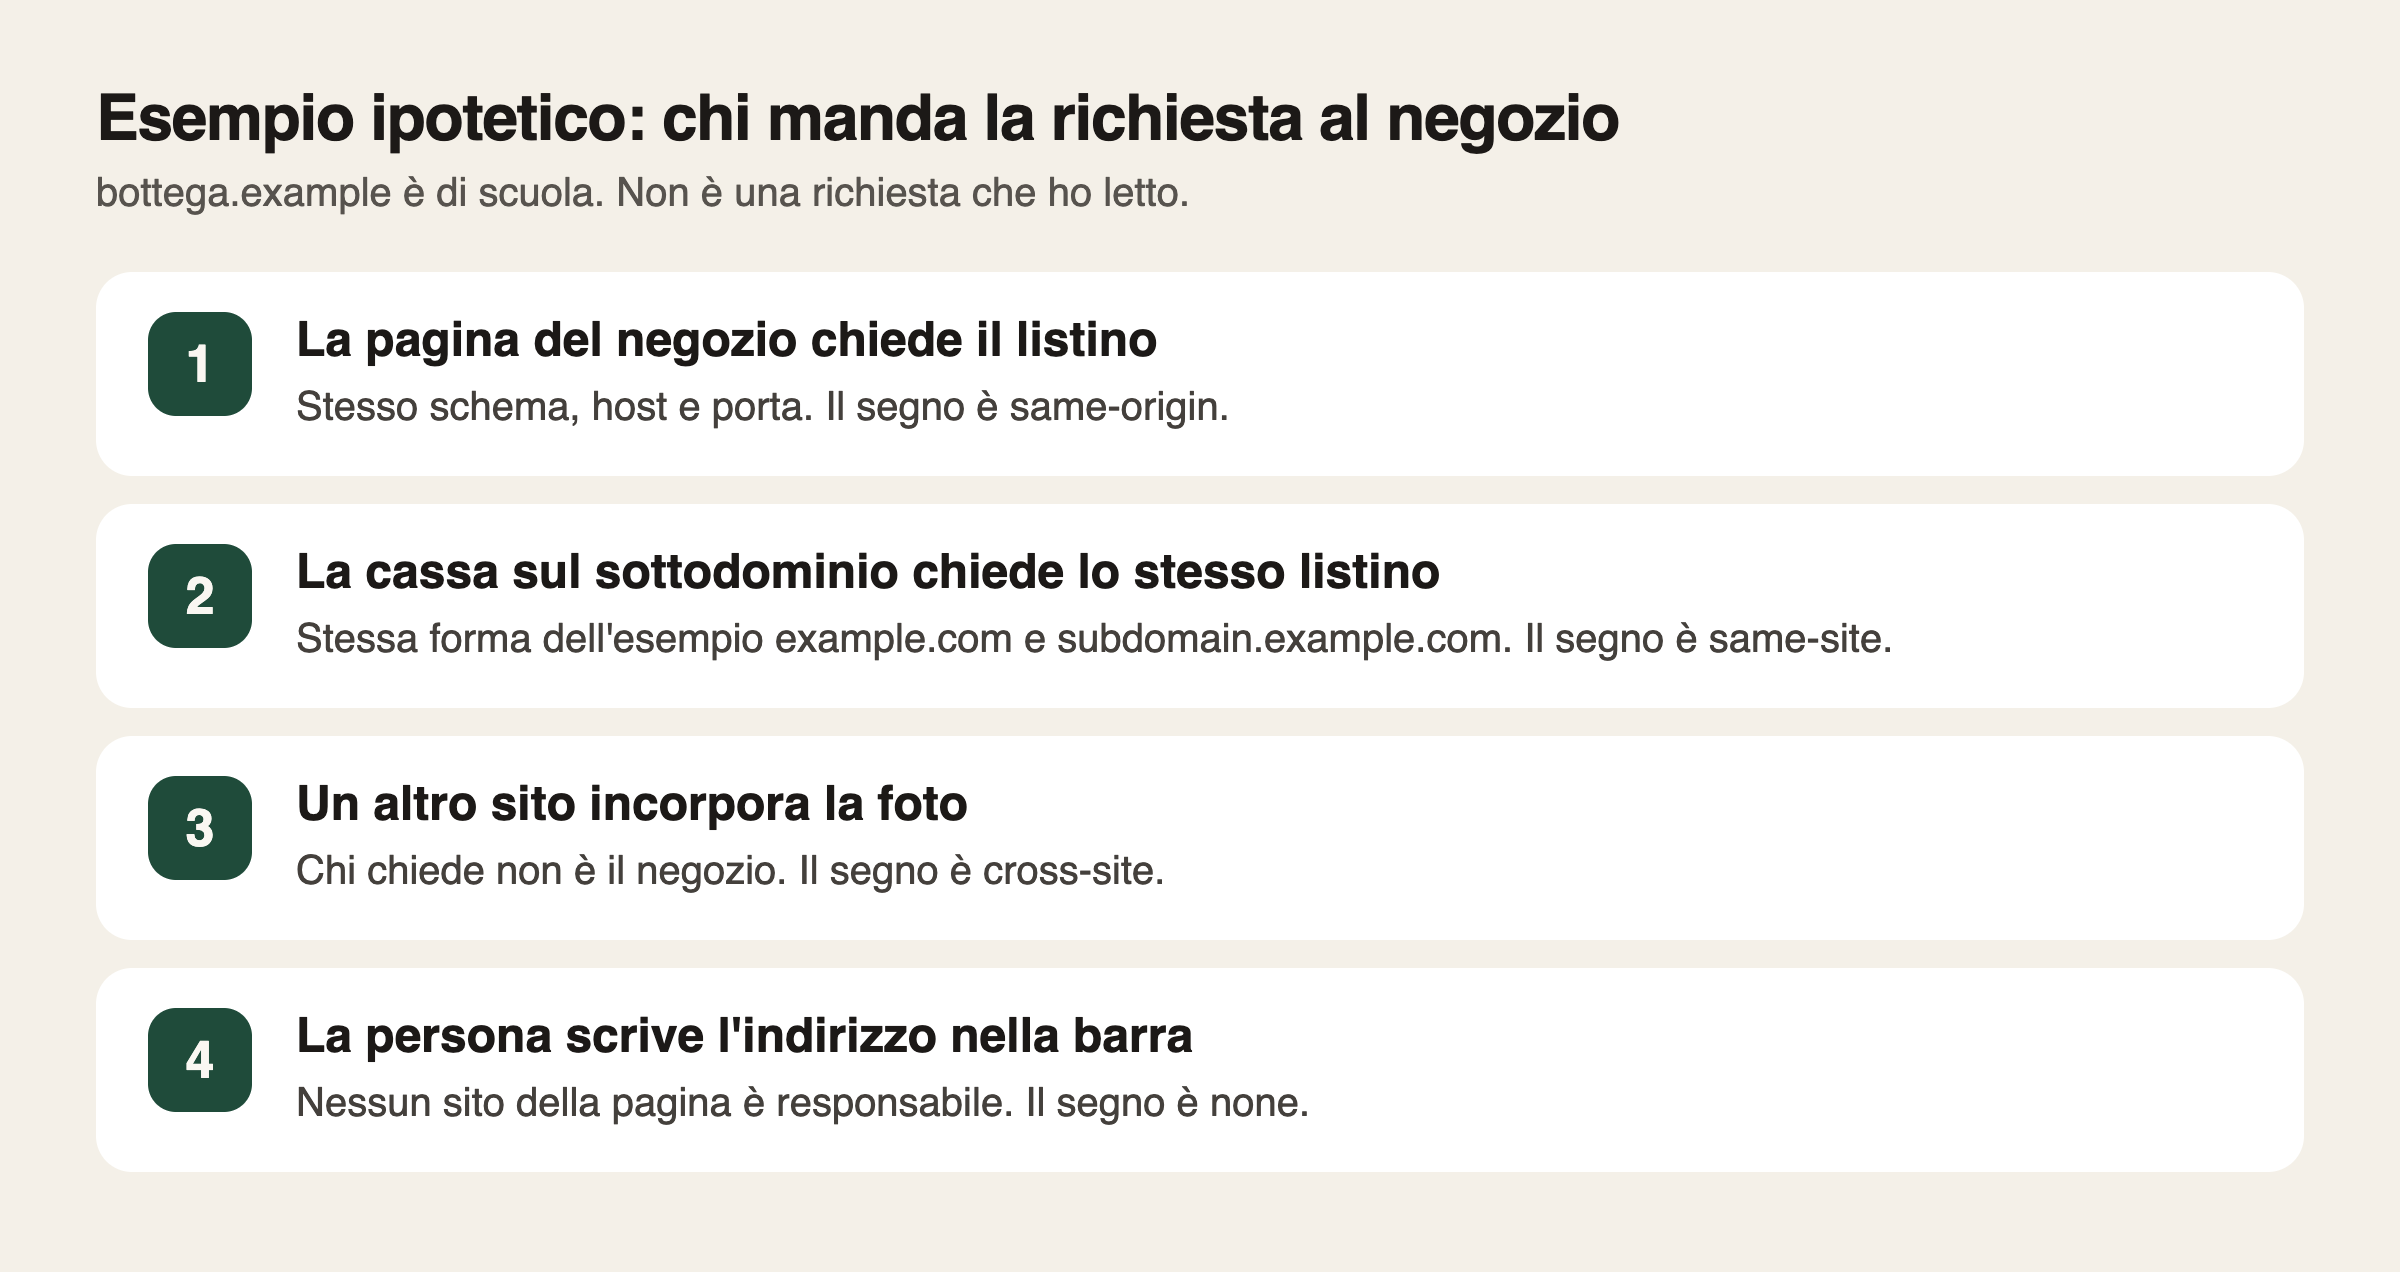
La pagina del negozio chiede il listino sullo stesso schema, host e porta. È il caso MDN di una pagina su mysite.example che chiede un file sullo stesso host e sulla stessa porta, e il caso della specifica example.com verso example.com. Il segno è same-origin. Negli esempi MDN di quel caso compaiono anche destinazione empty e modo cors, perché lì la chiamata è fetch(). Quei due segni restano sulle altre pagine.
La cassa sta su un sottodominio, cassa.bottega.example, e chiede lo stesso listino in https. È la forma di example.com e subdomain.example.com nella sezione 4.1: stesso dominio registrabile, stesso schema. Il segno è same-site. Non è same-origin, perché l'host non è lo stesso.
Un altro sito incorpora la foto del prodotto. È il caso dell'elemento picture nella specifica, e l'esempio MDN di un altro sito che chiede la risorsa. Il segno è cross-site. Se la catena di un reindirizzamento fosse passata da un sito terzo e poi tornata al negozio, la specifica tiene cross-site anche sull'ultimo salto. Non ho eseguito un reindirizzamento.
La persona scrive l'indirizzo del negozio nella barra, o apre un segnalibro. Il segno dell'esempio è none. Non è un clic sul link della pagina, e non è il segno che dice se una persona ha aperto la pagina: quello sta sull'altra guida, e sul clic di un link vale insieme a same-origin, non al posto di none.
È lo scenario delle pagine lette, non una misura.
Che cosa questa pagina lascia stare
Il banner dei cookie non scrive questo header. Sta sulla richiesta. Oggi il pannello di rete non l'ho aperto.
La condivisione tra origini è un altro meccanismo. MDN dice che questo header non è tra quelli di richiesta ammessi in quel protocollo. Il token cross-site non decide da solo chi può leggere la risposta. Non lo riscrivo qui.
Il tipo di risorsa, il modo e il gesto della persona viaggiano spesso sulla stessa richiesta. Gli esempi li mostrano accanto. Il loro significato resta sulle tre pagine già linkate.
Fonte: Fetch Metadata Request Headers, bozza letta il 2 novembre 2026, datata in pagina Working Draft del 21 settembre 2026, sezioni 2.3, 1.1, 4.1, 4.2, 4.3 e 4.4. Pagina MDN Sec-Fetch-Site, ultima modifica 28 settembre 2026, letta lo stesso giorno. HTML Living Standard, same site, ultimo aggiornamento 30 ottobre 2026, letto lo stesso giorno. La definizione di dominio registrabile, quella di indirizzo potenzialmente affidabile e la RFC 9651 non sono state aperte oltre i rinvii. Non ho misurato un browser.
I due schemi nel testo sono disegni di questa pagina, non fotografie. La copertina non è stata cambiata.