Perché il tuo sito non sa se il browser chiede la pagina o una foto
Il tuo sito non sa, dal solo indirizzo, se il browser sta chiedendo la pagina o una foto. Lo stesso file può finire in un'immagine, in una navigazione o in una chiamata dello script. Il segno lo scrive il browser.
In questa guida (4)
Il tuo sito non sa, dal solo indirizzo, se il browser sta chiedendo la pagina o una foto. Lo stesso file può finire in un'immagine, in una navigazione, o in una chiamata dello script. Il browser aggiunge un segno che dice a che cosa serviranno i byte. Il nome del segno è Sec-Fetch-Dest. Lo scrive il browser, non la pagina e non il banner. Il 2 novembre 2026 ho letto la bozza Fetch Metadata Request Headers, che in testa si dichiara Working Draft del 21 settembre 2026, e la pagina MDN dell'header, ultima modifica 28 settembre 2026. Non ho aperto un browser per misurare una richiesta.
La pagina è per chi tiene sul sito una foto, uno script o un documento e vuole capire che uso ne farà il browser. Il modo in cui la richiesta è partita, il sito da cui arriva e il gesto della persona stanno sulle altre pagine: quella sul modo, quella sul sito di provenienza e quella su chi ha aperto la pagina. Non le riscrivo qui.
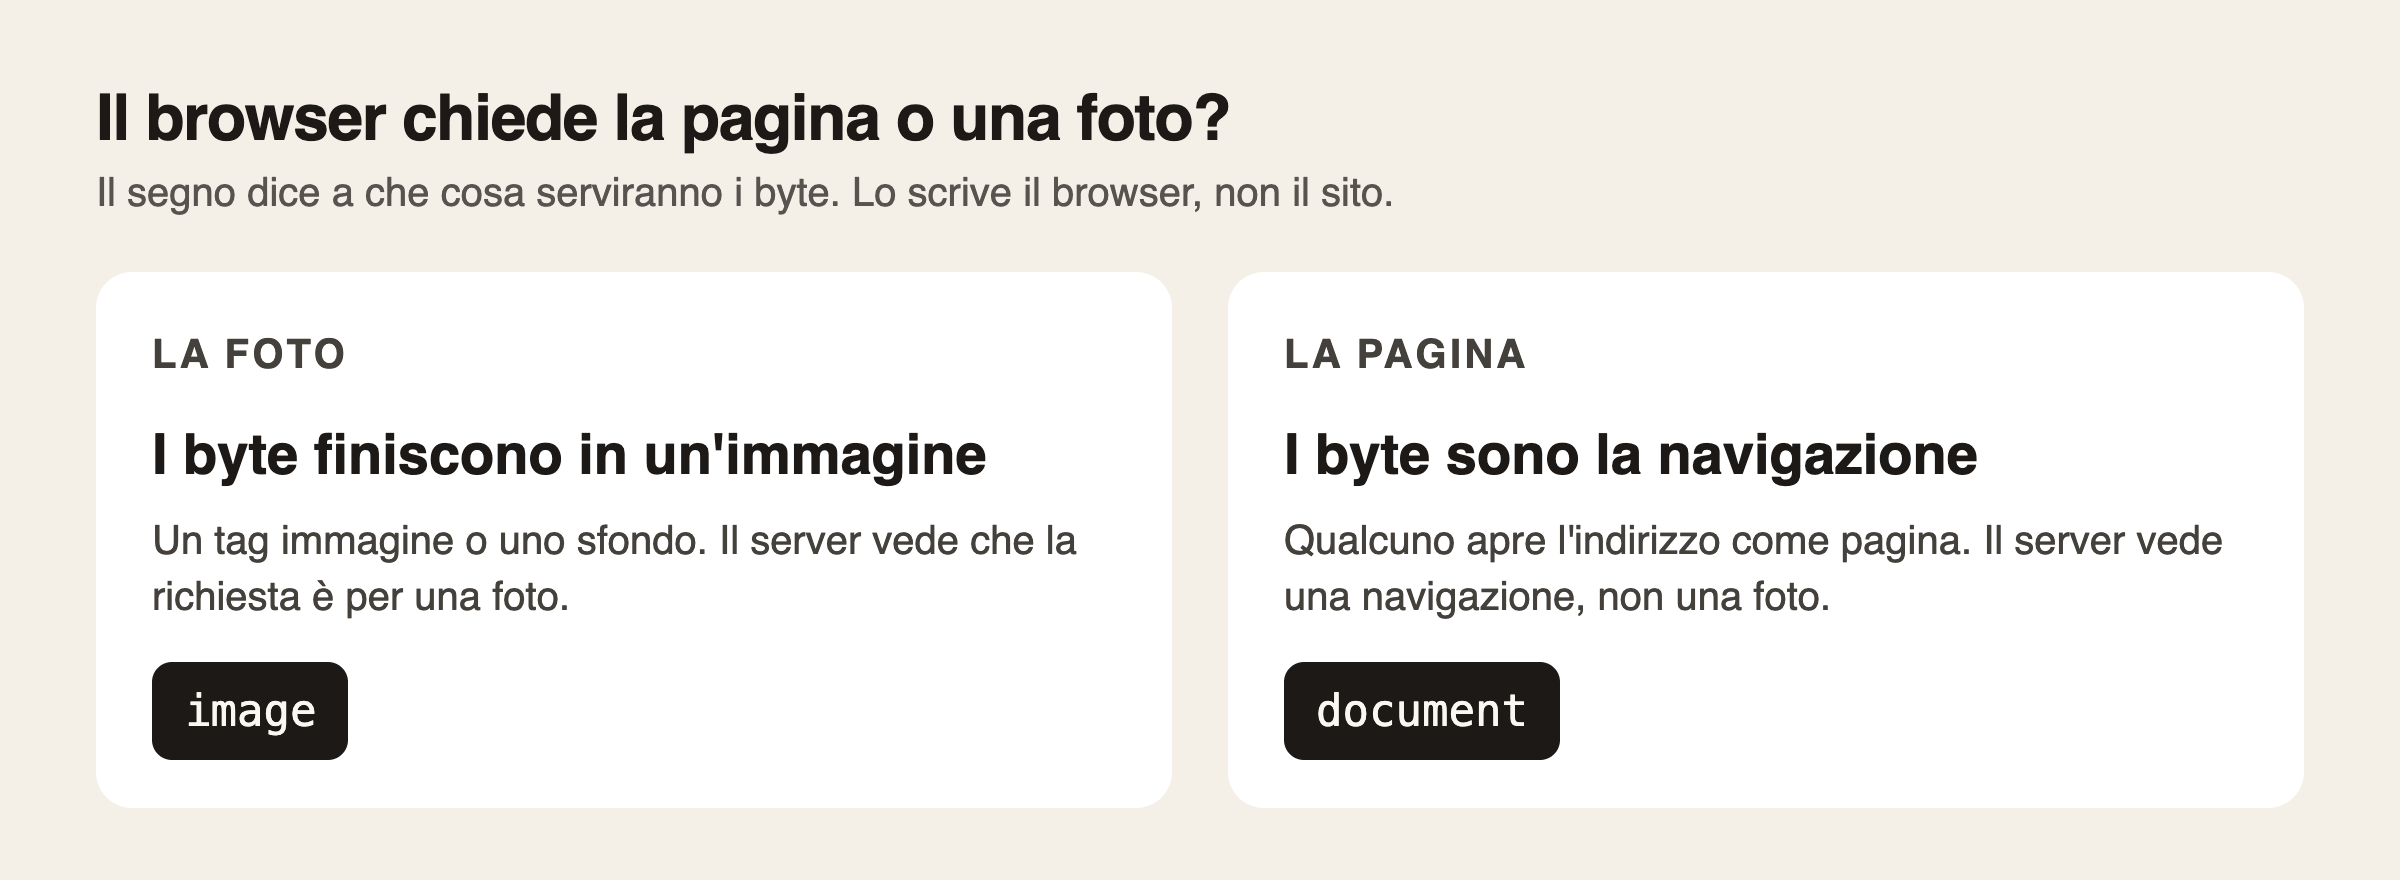
Il segno dice l'uso, non il percorso
La specifica, sezione 2.1, descrive Sec-Fetch-Dest come l'header che espone al server la destinazione della richiesta. È un campo strutturato il cui valore deve essere un token. I valori validi sono le destinazioni definite dal Fetch. Se il valore non è tra quelli noti, il server dovrebbe ignorare l'header: la specifica lo chiede per restare compatibile con tipi di richiesta ancora sconosciuti. MDN ripete la stessa regola.
Se la destinazione Fetch è la stringa vuota, l'algoritmo scrive il token empty. La nota dice che lo fa per semplificare la lettura: il vuoto diventa un token esplicito. Altrimenti scrive la destinazione così com'è. L'algoritmo parte solo se l'indirizzo è potenzialmente affidabile. Se non lo è, gli header di questa famiglia non vengono aggiunti. Non ho aperto la definizione dei secure context oltre il rinvio.
Gli esempi della specifica, non una misura mia, sono questi. fetch() ha destinazione vuota, quindi l'header vale empty. Un tag img vale image. new Worker() vale worker. Una navigazione di primo livello vale document. La navigazione di un iframe vale iframe. Nell'introduzione, una richiesta nata da un elemento picture porta Sec-Fetch-Dest: image, insieme al modo no-cors e al sito cross-site. Quegli altri due segni stanno sulle altre pagine.
MDN dice la stessa cosa con altre parole: il segno indica l'iniziatore della richiesta originale, cioè dove e come verranno usati i dati. L'esempio è un audio: una destinazione audio dovrebbe chiedere dati audio, non un documento con informazioni riservate. Per document, MDN aggiunge che si tratta di un documento HTML o XML da una navigazione di primo livello avviata dall'utente, per esempio il clic su un link. La specifica, nell'esempio, dice solo che le navigazioni di primo livello hanno destinazione document. Non ho aperto l'algoritmo Fetch che assegna la destinazione, oltre questi rinvii.
Per image, MDN elenca un img, un'image SVG, uno sfondo CSS, un cursore, un'immagine di elenco. Per script, un tag script o importScripts(). Per empty, le destinazioni senza token proprio: fetch(), sendBeacon(), EventSource, XMLHttpRequest, WebSocket. La richiesta c'è. Manca un nome di destinazione più specifico. MDN elenca anche font, fogli di stile, video, worker e altri token, e scrive che corrispondono ai valori di Request.destination. Non ne faccio una tabella.
Il sito non può scrivere il segno da solo
Il prefisso Sec-, nella sezione 4.2 della specifica, rende questi nomi degli header di risposta vietati, e quindi non modificabili da JavaScript. Lo scopo scritto lì è impedire a un sito di convincere il browser a mandare metadati falsi. MDN classifica Sec-Fetch-Dest come forbidden request header, per lo stesso prefisso, e dice che non è tra gli header di richiesta ammessi in CORS. Non ho aperto l'elenco del Fetch standard oltre questa frase.
MDN, letta il 2 novembre 2026, marca la funzione come Baseline, ampiamente disponibile, nei browser da marzo 2023. C'è un asterisco: alcune parti possono avere un supporto diverso. Chrome, Edge, Firefox e Safari risultano supportati nell'indicatore. La tabella delle versioni non si è caricata senza JavaScript. Non cito numeri di versione e non ho misurato un browser.
Un valore sconosciuto non va trattato come una destinazione nuova. Le due pagine dicono di ignorarlo. L'assenza dell'header, su un indirizzo che non è potenzialmente affidabile, è un altro caso: la famiglia di header non viene proprio aggiunta.
Esempio ipotetico: la stessa foto, tre usi
Il nome bottega.example è di scuola. Non ho letto una sua richiesta.
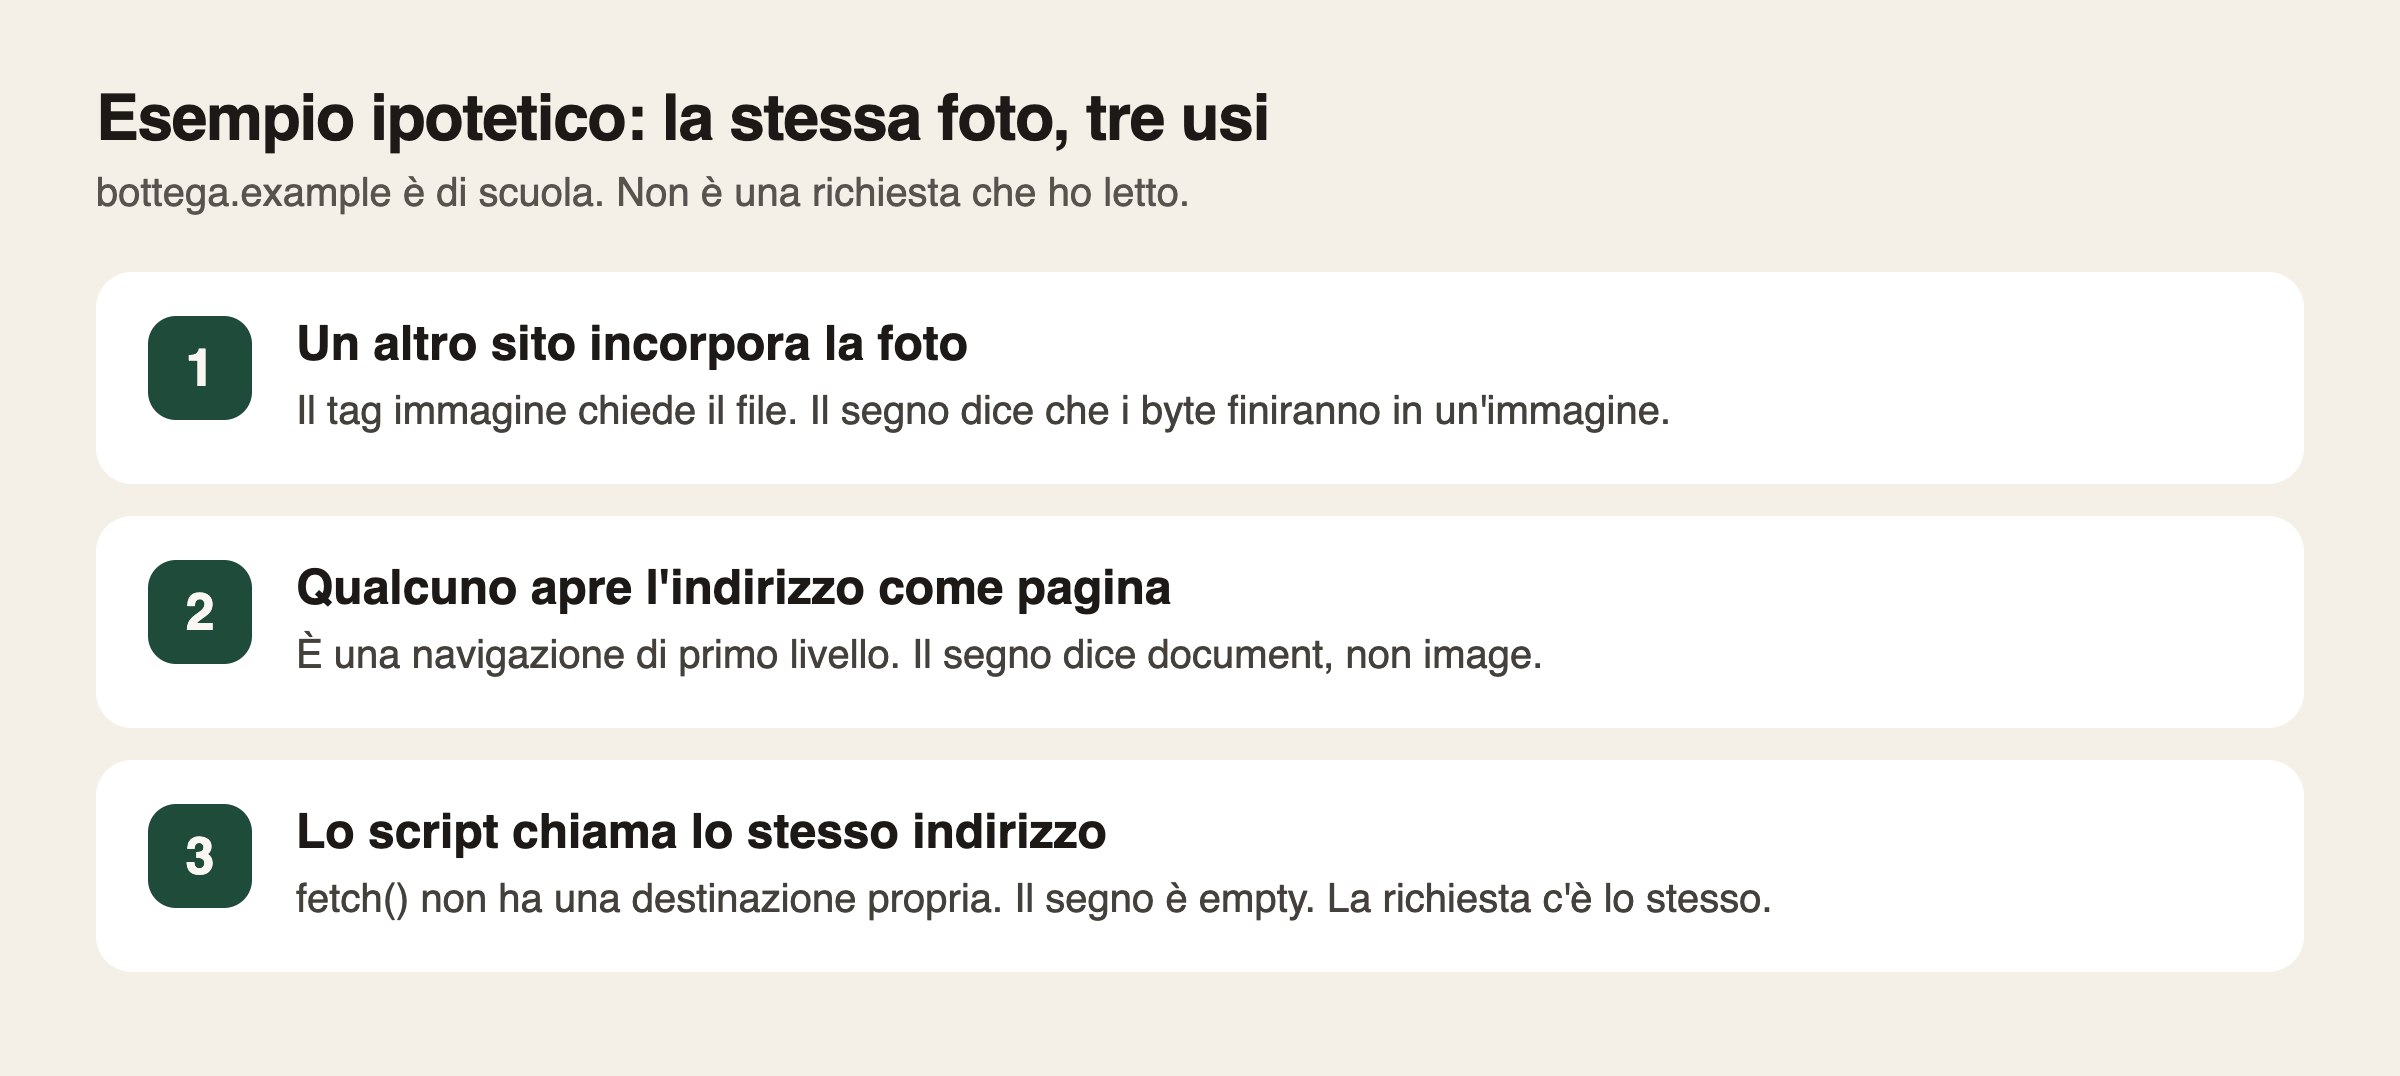
Un altro sito incorpora la foto del prodotto con un tag immagine. È il caso dell'esempio MDN e dell'elemento picture nella specifica: la destinazione è image. Nell'esempio MDN di una richiesta cross-site compaiono anche Sec-Fetch-Mode: no-cors e Sec-Fetch-Site: cross-site. Il significato di quelle due righe resta sulle altre pagine.
Qualcuno apre l'indirizzo della stessa foto come pagina. La specifica assegna document alle navigazioni di primo livello. Il percorso del file non cambia il segno: a cambiare è l'uso che il browser dichiara.
Lo script del negozio chiama fetch() sullo stesso indirizzo. La destinazione Fetch è vuota, e l'header vale empty. Non è una foto e non è una pagina. La richiesta parte lo stesso.
È lo scenario delle due pagine lette, non una misura.
Che cosa questa pagina lascia stare
Il banner dei cookie non scrive questo header. Sta sulla richiesta. Oggi il pannello di rete non l'ho aperto.
CORS è un altro meccanismo. MDN dice solo che questo header non è tra quelli di richiesta ammessi in CORS. Non riscrivo qui chi può leggere la risposta.
Il modo, il sito di provenienza e il gesto della persona viaggiano spesso sulla stessa richiesta. L'esempio della foto li mostra accanto. Il loro significato resta sulle tre pagine già linkate. Il segno che dice se una persona ha aperto la pagina, in particolare, vale solo per una navigazione: sta sull'altra guida, già riscritta.
Fonte: Fetch Metadata Request Headers, bozza letta il 2 novembre 2026, datata in pagina Working Draft del 21 settembre 2026, sezione 2.1 e sezione 4.2. Pagina MDN Sec-Fetch-Dest, ultima modifica 28 settembre 2026, letta lo stesso giorno. L'algoritmo delle destinazioni nel Fetch, la definizione di indirizzo potenzialmente affidabile e la RFC 9651 non sono stati aperti oltre i rinvii. Non ho misurato un browser.
I due schemi nel testo sono disegni di questa pagina, non fotografie. La copertina non è stata cambiata.