Perché il tuo sito non sa se la pagina è stata aperta da una persona
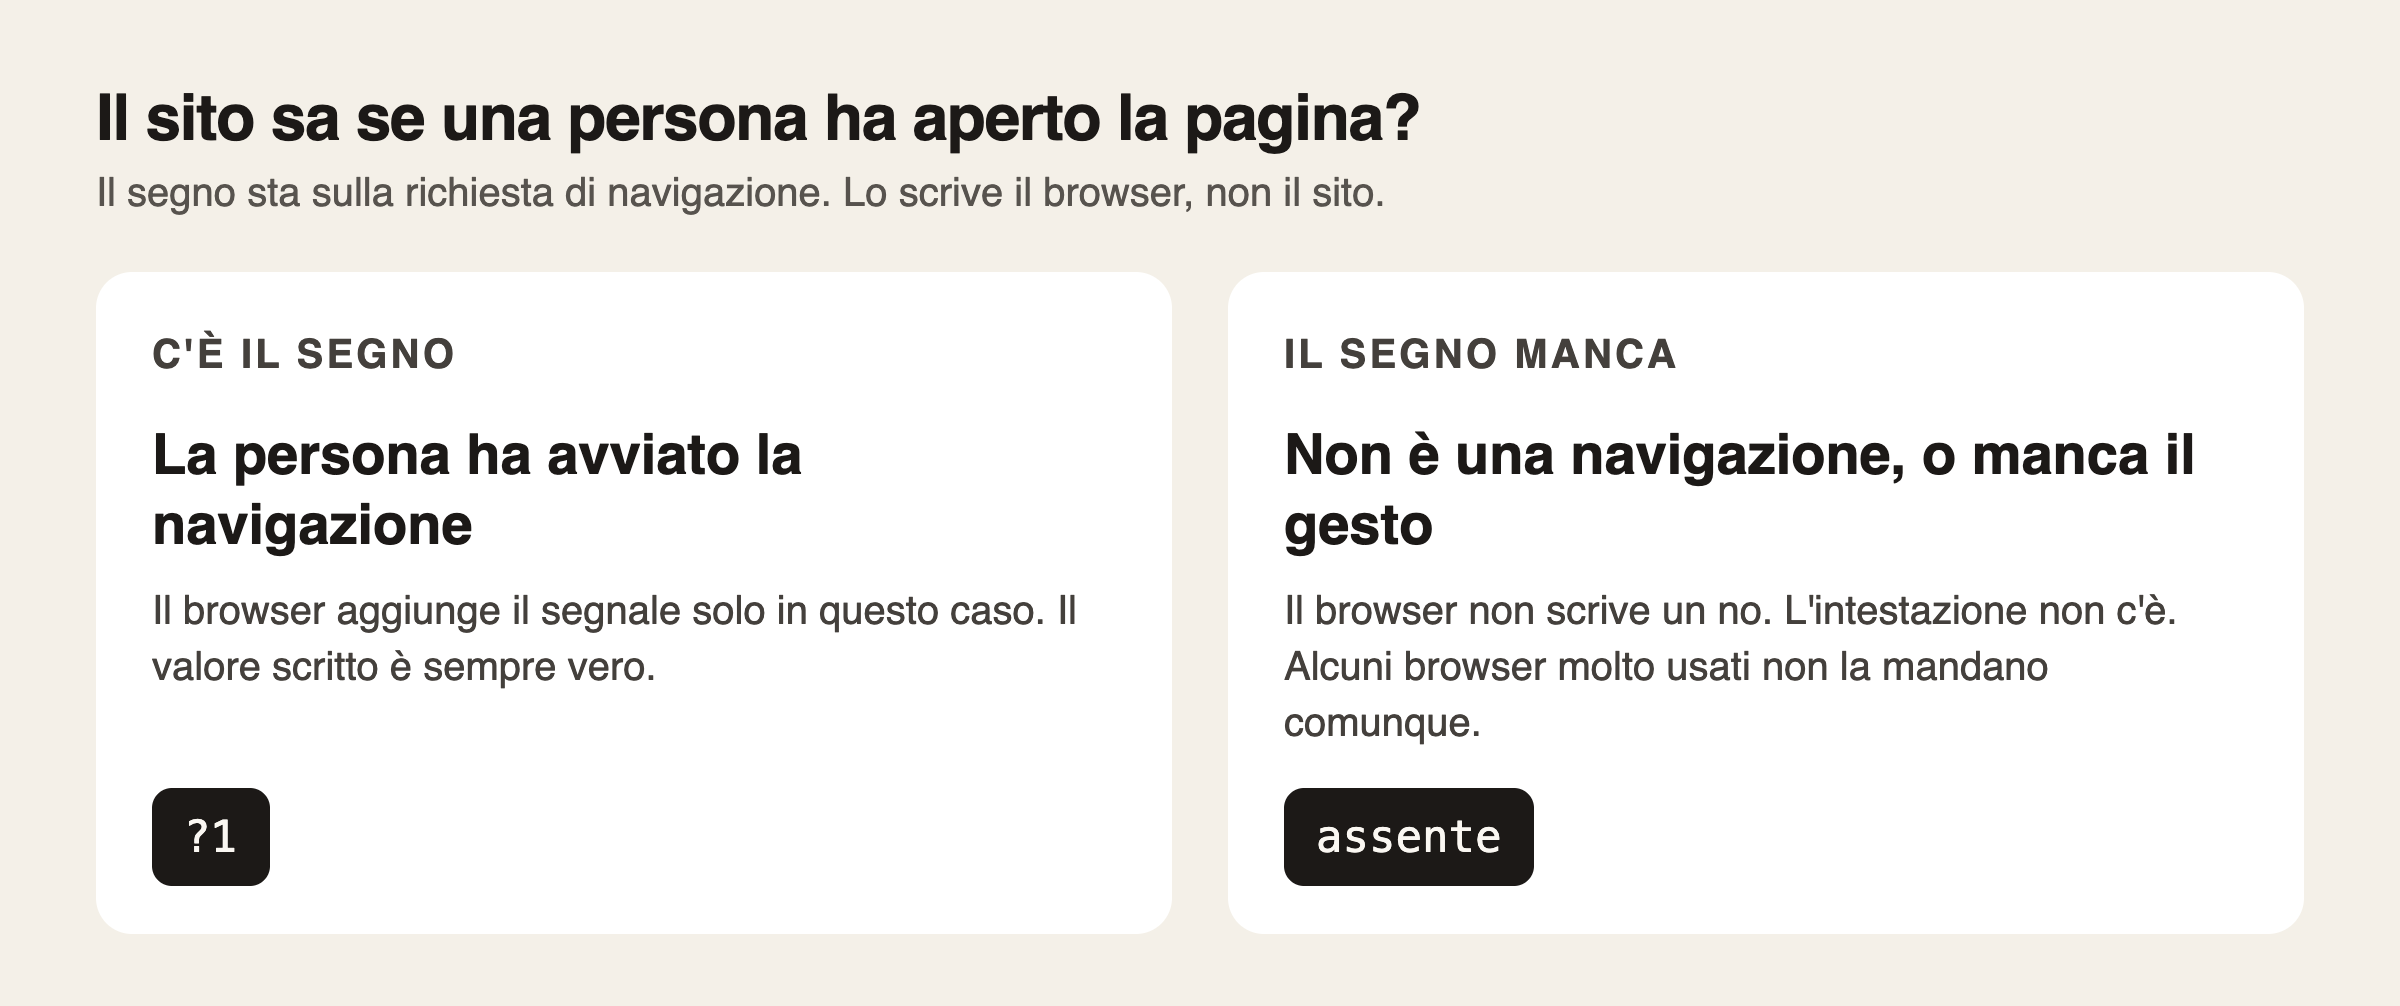
Il tuo sito non sa, dalla sola richiesta, se la pagina è stata aperta da una persona. Il browser può aggiungere un segno solo quando la navigazione parte da un gesto. Se il segno manca, non è un no.
In questa guida (4)
Il tuo sito non sa, dalla sola richiesta, se la pagina è stata aperta da una persona. Una navigazione può arrivare perché qualcuno ha cliccato un link, oppure perché l'ha avviata uno script. Il browser può aggiungere un segno solo nel primo caso, e solo quando la richiesta è una navigazione. Il nome del segno è Sec-Fetch-User. Lo scrive il browser, non la pagina e non il banner. Il 2 novembre 2026 ho letto la bozza Fetch Metadata Request Headers, che in testa si dichiara Working Draft del 21 settembre 2026, e la pagina MDN dell'header, ultima modifica 28 settembre 2026. Non ho aperto un browser per misurare una richiesta.
La pagina è per chi guarda i log del sito e vuole capire se quella visita alla pagina è partita da un gesto. Il tipo di risorsa, il modo in cui la richiesta è partita e il sito da cui arriva stanno sulle altre tre pagine: quella sul tipo di risorsa, quella sul modo e quella sul sito di provenienza. Non le riscrivo qui.
Il segno c'è solo su una navigazione, e solo se il gesto c'è
La specifica descrive questi header come un contesto che il browser aggiunge alle richieste in uscita. Il server può così decidere se rispondere in base a come la richiesta è stata fatta, anche prima di passarla all'applicazione, per esempio su un proxy. Sec-Fetch-User dice se una richiesta di navigazione è stata innescata da un'attivazione dell'utente. È un campo strutturato booleano. L'algoritmo, se la richiesta è una navigazione e il flag di attivazione è vero, imposta quel booleano a vero. Negli esempi della specifica e di MDN la riga scritta è Sec-Fetch-User: ?1.
La nota della specifica è netta: l'header viene consegnato solo per le richieste di navigazione, e solo quando il valore è vero. Estenderlo alle sotto-risorse è lasciato a un eventuale futuro, se si troveranno casi d'uso. Per ora la navigazione è il caso definito. Se la richiesta non è una navigazione, oppure il flag di attivazione è falso, l'algoritmo ritorna e non scrive l'header. Non scrive un valore che significhi no. MDN dice la stessa cosa sulla sintassi: il valore, quando c'è, è sempre ?1, e se la richiesta non parte da un'attivazione dell'utente il browser deve omettere l'header. La prima frase di MDN è più larga, parla di richieste iniziate da un'attivazione. Il paragrafo subito sotto, e l'algoritmo, restringono il segno alla navigazione.
Il flag di attivazione sulla richiesta nasce falso. La specifica dice che a popolarlo è l'algoritmo HTML che crea i parametri di navigazione. Quella pagina di HTML non l'ho aperta, quindi non elenco qui quali gesti contano. Gli esempi che ho letto sono un clic. Nella specifica, un clic su un link della pagina, da https://example.com verso https://example.com/, produce una navigazione con quattro header: destinazione document, modo navigate, sito same-origin, e Sec-Fetch-User: ?1. MDN ripete l'esempio del clic su un link verso un'altra pagina della stessa origine, con le stesse quattro righe. Il significato delle altre tre sta sulle altre pagine.
L'algoritmo parte solo se l'indirizzo attuale è potenzialmente affidabile. Se non lo è, gli header di questa famiglia non vengono aggiunti. Non ho aperto la definizione dei secure context oltre il rinvio che fanno la specifica e MDN.
Il sito non può scrivere il segno da solo
Il prefisso Sec-, nella sezione 4.2 della specifica, rende questi nomi degli header di risposta vietati, e quindi non modificabili da JavaScript. Lo scopo scritto lì è impedire a un sito di convincere il browser a mandare metadati falsi. MDN classifica Sec-Fetch-User come forbidden request header, per lo stesso prefisso, e dice che non è tra gli header di richiesta ammessi in CORS. Non ho aperto l'elenco del Fetch standard oltre questa frase. Il punto pratico, sulle due pagine, è lo stesso: uno script della pagina non imposta questo header.
MDN, letta il 2 novembre 2026, marca la funzione come disponibilità limitata. Non è Baseline perché non funziona in alcuni dei browser più usati. Nella stessa scheda Chrome, Edge e Firefox risultano supportati, Safari no, non in modo ampio. La tabella delle versioni è un componente che senza JavaScript non si è caricato. Non cito numeri di versione.
Trattare l'assenza dell'header come la prova che non c'era una persona è più di quanto dicano le pagine. L'assenza copre almeno tre casi: la richiesta non è una navigazione, il flag di attivazione è falso, oppure il browser non manda questo header. Il valore ?0 non compare né nella specifica né nella scheda MDN.
Esempio ipotetico: il clic, lo script e la foto
Il nome bottega.example è di scuola. Non ho aperto il suo sito e non ho letto una richiesta vera.
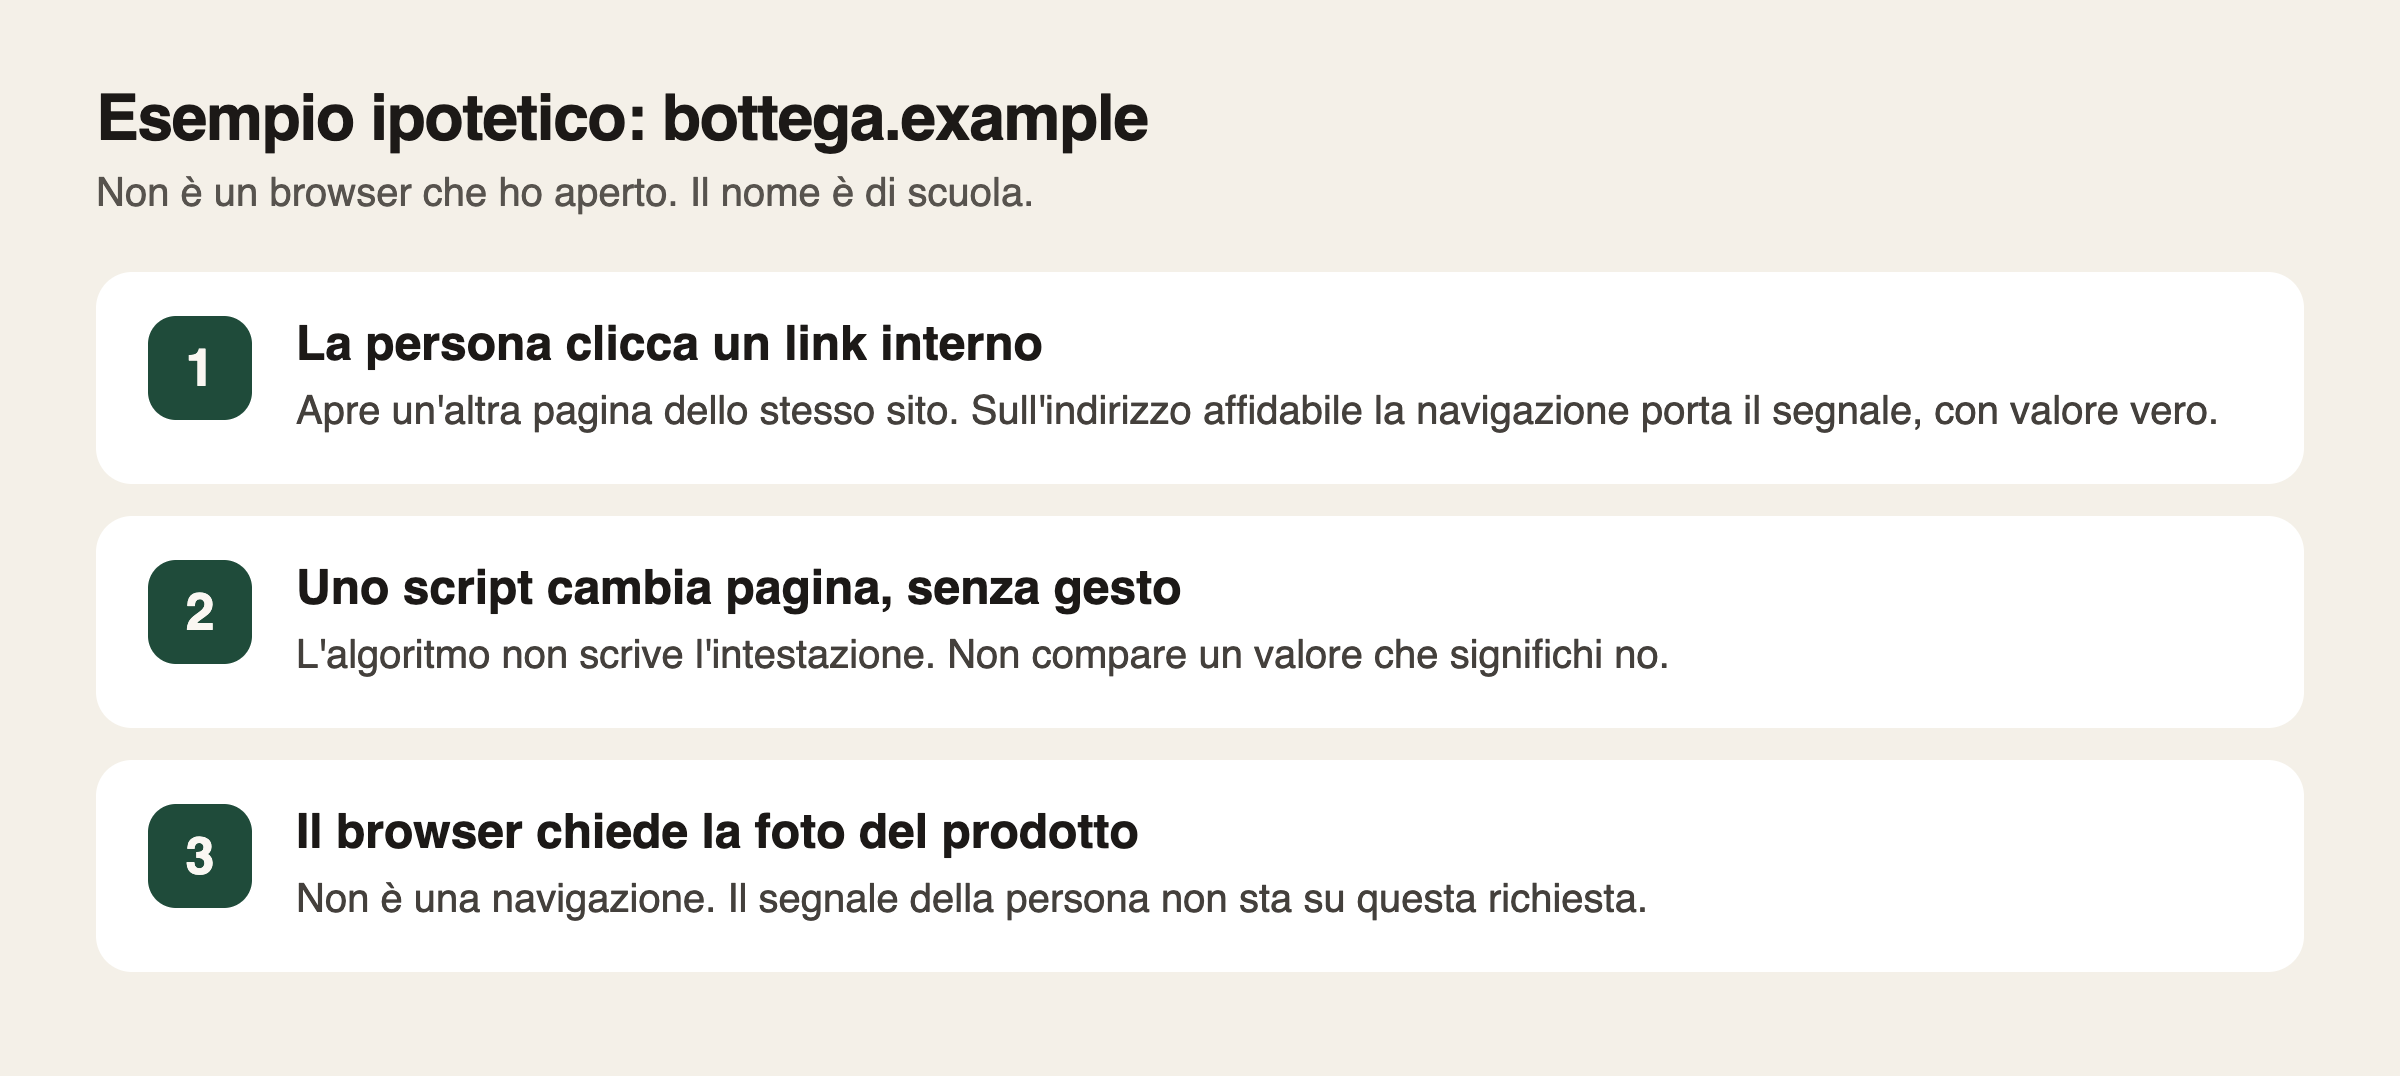
Una persona clicca un link verso un'altra pagina dello stesso sito, su un indirizzo potenzialmente affidabile. È il caso dell'esempio in specifica. La navigazione può portare Sec-Fetch-User: ?1. Il server di bottega.example vede il segno e sa che, secondo il browser, quella navigazione aveva l'attivazione.
Uno script cambia l'indirizzo della pagina senza un gesto della persona. Il flag resta falso, l'algoritmo non scrive l'header, e sulla richiesta non compare un no. Una foto di prodotto è un'altra richiesta ancora: non è una navigazione, e la nota della specifica dice che questo header oggi non accompagna le sotto-risorse. Il tipo di quella richiesta sta sulla pagina del tipo di risorsa.
È lo scenario delle due pagine lette, non una misura su un browser.
Che cosa questa pagina lascia stare
Il banner dei cookie non scrive questo header. Guardare il testo del consenso non dice se il segno c'è. Sta sulla richiesta, nel pannello di rete. Oggi quel pannello non l'ho aperto.
CORS è un altro meccanismo. MDN dice solo che questo header non è tra quelli di richiesta ammessi in CORS. Non riscrivo qui la guida su chi può leggere la risposta.
Destinazione, modo e sito di provenienza viaggiano spesso sulla stessa richiesta. Il clic dell'esempio li mostra insieme. Il loro significato resta sulle tre pagine già linkate. La barra degli indirizzi e i segnalibri, nella specifica, sono discussi per l'header del sito di provenienza, non per questo. Non apro quel caso.
Fonte: Fetch Metadata Request Headers, bozza letta il 2 novembre 2026, datata in pagina Working Draft del 21 settembre 2026, sezione 2.4 e nota, sezione 3 e sezione 4.2. Pagina MDN Sec-Fetch-User, ultima modifica 28 settembre 2026, letta lo stesso giorno. L'algoritmo HTML che popola il flag, la definizione di indirizzo potenzialmente affidabile e la RFC 9651 non sono stati aperti oltre i rinvii. Non ho misurato un browser.
I due schemi nel testo sono disegni di questa pagina, non fotografie. La copertina non è stata cambiata.